EN



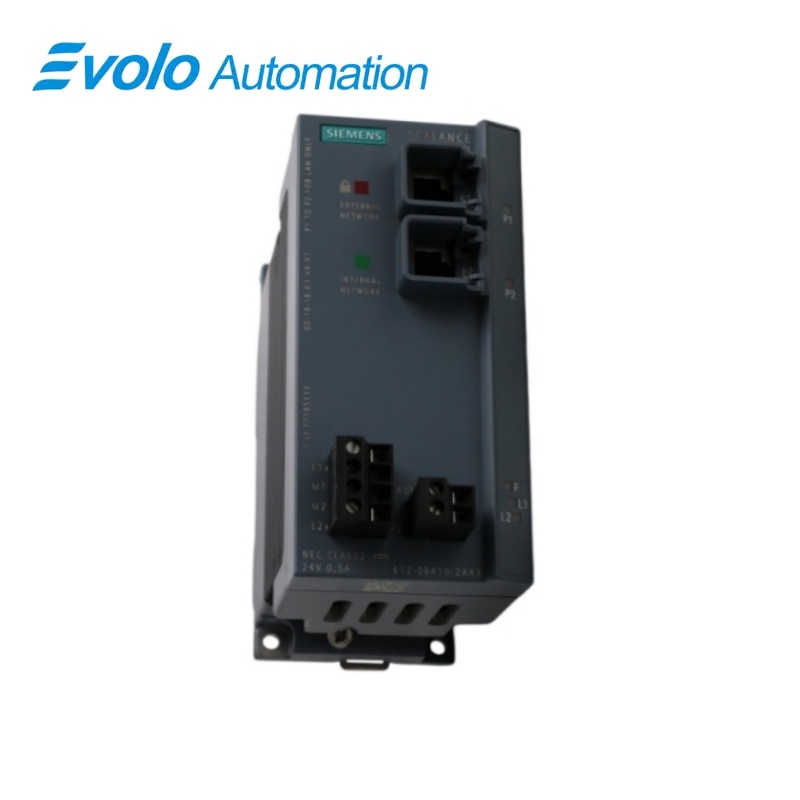
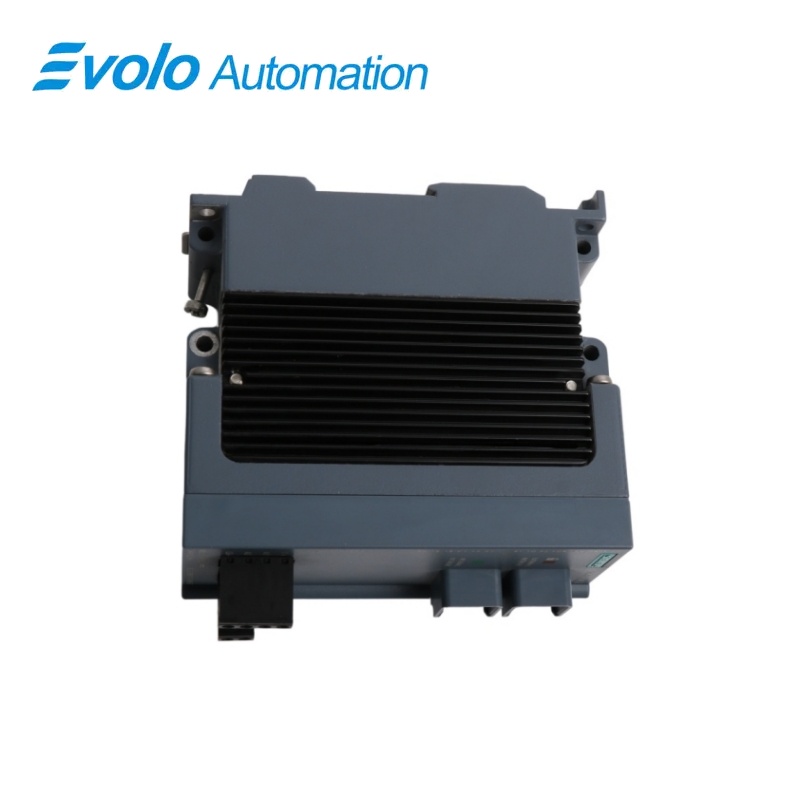
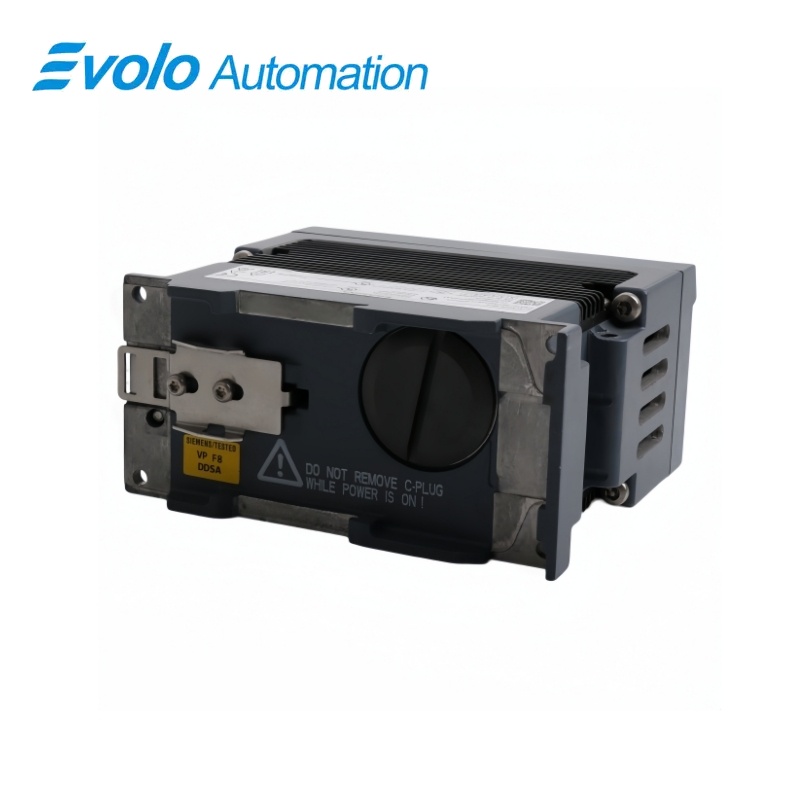
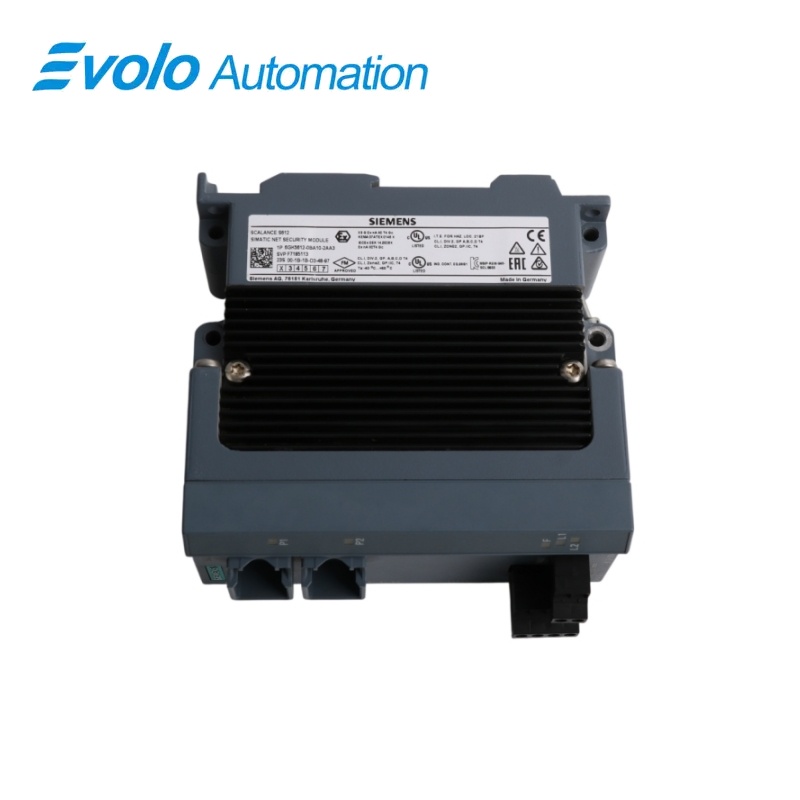
Siemens SCALANCE S612 Endüstriyel Güvenlik Modülü 6GK5612-0BA10-2AA3
Üretici: Siemens
Durum: Yeni
Teslim Süresi: Stokta Mevcut
Menşei: Almanya
Garanti: 12 Ay
E-posta: [email protected]
whatsApp: +86-18150117685
- Genel Bakış
- Ürün Genel Bakış
- Anahtar fonksiyonlar
- Resmi Teknik Özellikler
- Sıkça Sorulan Sorular
- Uyumluluk ve Sipariş Notları
- En Çok Satan Modeller
- Önerilen Ürünler
Genel Bakış
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3 SCALANCE S612 Endüstriyel Güvenlik Modülü
SCALANCE S612, durum bilgisi içeren güvenlik duvarı işlevleri, IPsec VPN bağlantısı ve iki Adet Fast Ethernet arayüzü ile otomasyon hücrelerini koruyan bir endüstriyel güvenlik cihazıdır.
Özet bilgi
| Marka | Siemens |
|---|---|
| Model | 6GK5612-0BA10-2AA3 |
| Ürün Türü | Endüstriyel güvenlik duvarı ve VPN güvenlik modülü |
| Temel işlev | Otomasyon ağ segmentini güvenlik duvarı ve IPsec VPN işlevleriyle korur |
| Uygulama veya Uyumlu Seri | Güvenli bölütleme veya şifreli uzaktan bağlantılar gerektiren endüstriyel Ethernet hücreleri |
Tam Tanımlama
6GK5612-0BA10-2AA3’ü karakter karakter eşleştirin ve tam SCALANCE S612 Endüstriyel Güvenlik Modülü tanımını doğrulayın.
Arayüz Düzeni
Yedek ünitenin kablolamasından önce kurulu güç kaynağı, bağlantı noktaları, saha bağlantıları ve gerekli aksesuarları doğrulayın.
Yapılandırma Kontrolü
Kurulu sistemin kullandığı onaylı mühendislik projesini, ağ parametrelerini ve uygulama verilerini koruyun.
Ürün Genel Bakış
SCALANCE S612, durum bilgisi içeren güvenlik duvarı işlevleri, IPsec VPN bağlantısı ve iki Adet Fast Ethernet arayüzü ile otomasyon hücrelerini koruyan bir endüstriyel güvenlik cihazıdır.
Güvenilir ve harici ağ segmentlerini yapılandırılmış güvenlik kurallarıyla ayırır. Onaylı uzaktan veya tesis-ağ iletişimi için şifreli tünel oluşturur. Kompakt modül, DIN ray, S7-300 ray veya bir montaj duvarına takılabilir.
Anahtar fonksiyonlar
Endüstriyel Güvenlik Duvarı
Güvenilir ve harici ağ segmentlerini yapılandırılmış güvenlik kurallarıyla ayırır.
IPsec VPN
Onaylı uzaktan veya tesis-ağ iletişimi için şifreli tünel oluşturur.
Çoklu Montaj Seçenekleri
Kompakt modül, DIN ray, S7-300 ray veya bir montaj duvarına takılabilir.
Resmi Teknik Özellikler
| Güvenlik modülü | SCALANCE S612 |
|---|---|
| Ethernet arayüzleri | 2 |
| Ethernet Bağlantısı | RJ45 |
| ETHERNET HIZI | 10/100 Mbit/sn |
| Güvenlik Duvarı İşlevi | Desteklenen |
| VPN Protokolü | IPsec |
| SINEMA Uzaktan Bağlantı | Sabit ve IPsec bağlantısı, 4.0.1.1 firmware sürümünden itibaren desteklenir |
| Yapılandırma araçları | Güvenlik Yapılandırma Aracı veya desteklenen STEP 7 |
| Montaj | 35 mm DIN rayı, S7-300 rayı veya duvar |
| Genişlik | 60 mm |
| Yükseklik | 125 mm |
| Derinlik | 124 mm |
| Ağırlık | 790 g |
| Çalışma Sıcaklığı | normal yatay montajda -40 ila +50 °C |
| Nem | %95’e kadar, yoğuşmasız |
| Tehlikeli Bölge Onayı | ATEX Bölge 2 |
Sıkça Sorulan Sorular
6GK5612-0BA10-2AA3 hangi güvenlik işlevlerini sağlar?
Yapılandırılmış güvenlik duvarı kurallarını uygular ve şifreli IPsec VPN iletişimini destekler.
6GK5612-0BA10-2AA3 üzerinde kaç adet Ethernet arayüzü mevcuttur?
İki adet 10/100 Mbit/s RJ45 bağlantı noktası, iç ve dış ağ taraflarını birbirinden ayırır.
6GK5612-0BA10-2AA3, SINEMA Remote Connect üzerinden bağlanabilir mi?
Evet; desteklenen firmware, kalıcı ve IPsec bağlantı modlarını sağlar.
6GK5612-0BA10-2AA3’ü yapılandırmak için hangi araçlar kullanılabilir?
Onaylı Güvenlik Yapılandırma Aracı veya desteklenen bir STEP 7 ortamını kullanın.
6GK5612-0BA10-2AA3’ün değiştirilmesinden önce ne yedeklenmelidir?
Tam güvenlik yapılandırmasını, sertifikaları, anahtarları, güvenlik duvarı kurallarını ve IP ayarlarını dışa aktarın.
6GK5612-0BA10-2AA3 üzerinde ağ kabloları serbestçe değiştirilebilir mi?
Hayır; güvenlik tasarımı tarafından tanımlanan güvenilir ve güvensiz bağlantı noktaları atamalarını koruyun.
6GK5612-0BA10-2AA3 kurulduktan sonra ne test edilmelidir?
İzin verilen trafiği, engellenen trafiği, VPN kurulumunu, zaman ayarlarını ve alarm davranışını doğrulayın.
Uyumluluk ve Sipariş Notları
Uyumluluk Kontrol Listesi
- Güvenilir ve güvensiz ağ topolojisini koruyun.
- Uyumlu firmware, sertifikalar ve yapılandırma yazılımını kullanın.
- Değişimden sonra her gerekli ve yasak iletişim yolunu doğrulayın.