EN



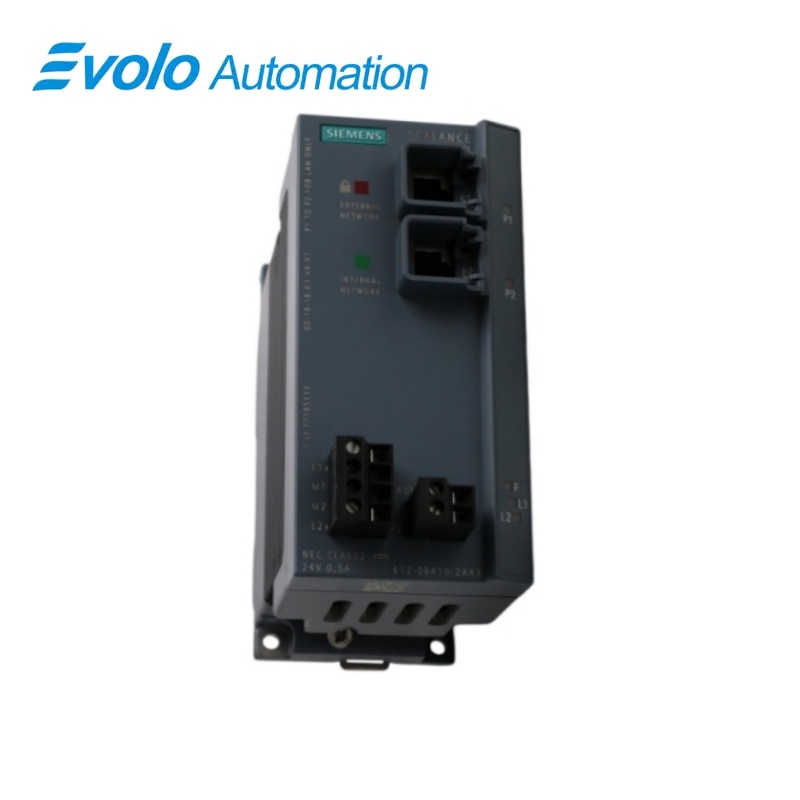
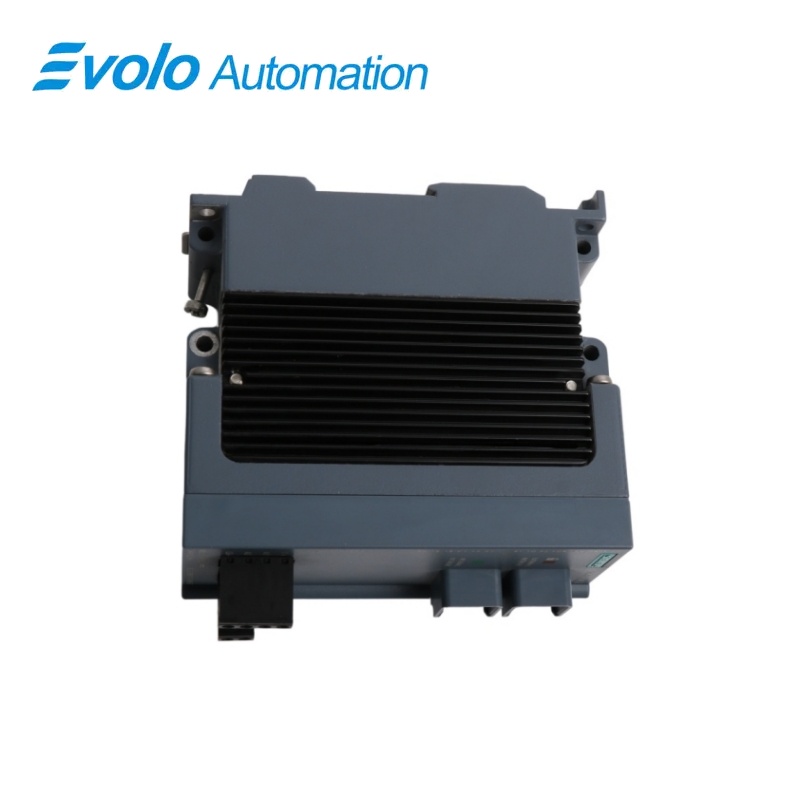
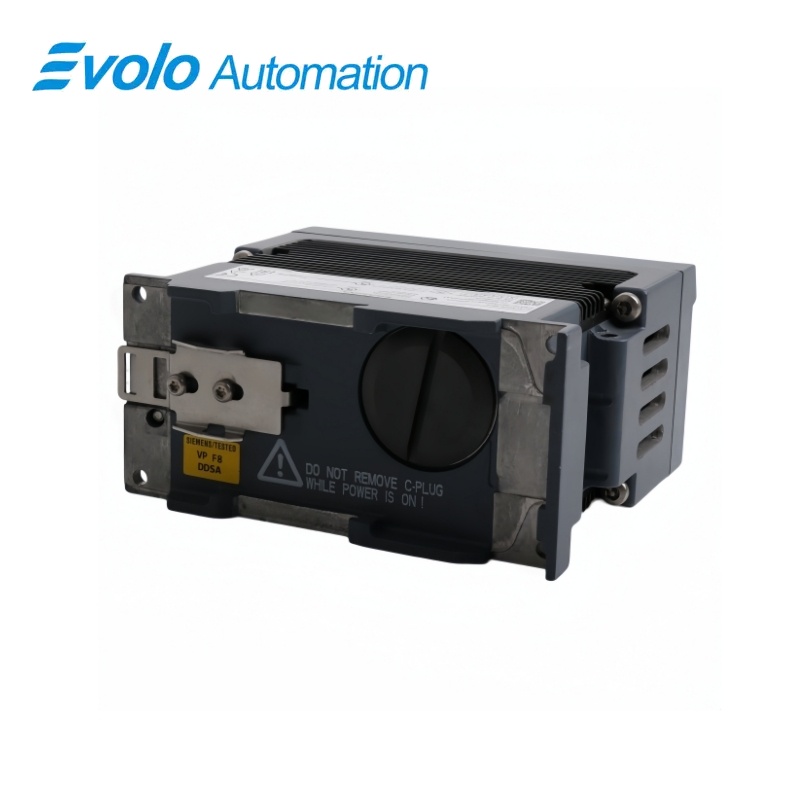
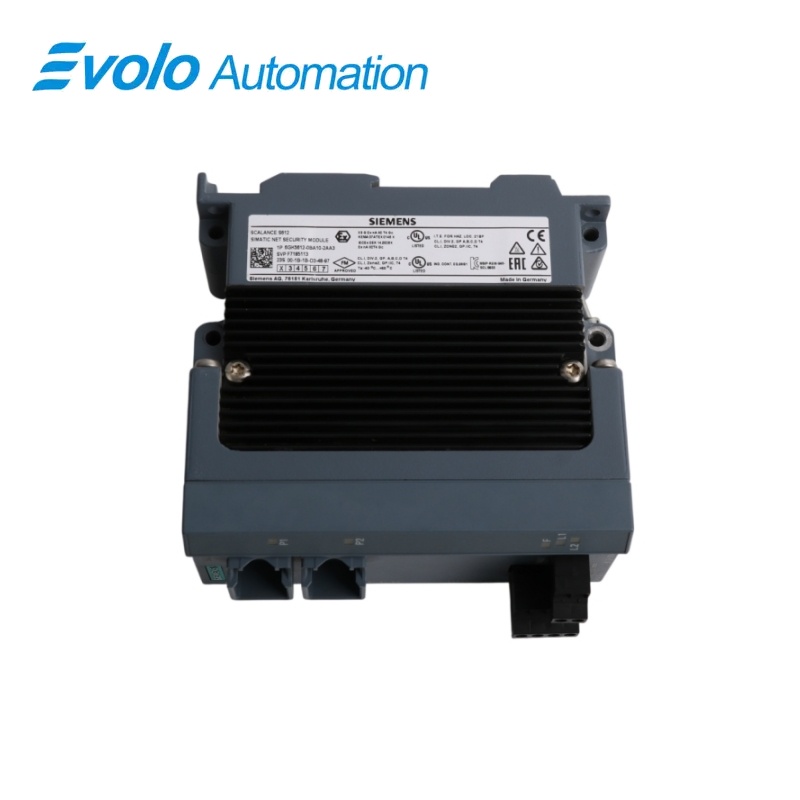
Modul industrial de securitate Siemens SCALANCE S612, model 6GK5612-0BA10-2AA3
Producător: Siemens
Stare: Nou Brand
Termen de livrare: În stoc
Origine: Germania
Garanție: 12 luni
Email: [email protected]
whatsApp: +86-18150117685
- Prezentare generală
- Prezentare generală a produsului
- Funcții cheie
- Specificaţii oficiale
- Întrebări frecvente
- Note privind compatibilitatea și comandarea
- Modele în topul vânzărilor
- Produse recomandate
Prezentare generală
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3 Modul industrial de securitate SCALANCE S612
SCALANCE S612 este un echipament industrial de securitate pentru protejarea celulelor de automatizare, cu funcții de firewall stateful, conectivitate IPsec VPN și două interfețe Fast Ethernet.
La prima vedere
| Marcă | Siemens |
|---|---|
| Model | 6GK5612-0BA10-2AA3 |
| Tip produs | Modul industrial de firewall și securitate VPN |
| Funcție principală | Protejează un segment de rețea de automatizare cu funcții de firewall și IPsec VPN |
| Aplicație sau serie compatibilă | Celule Ethernet industriale care necesită segmentare sigură sau conexiuni la distanță criptate |
Identificare exactă
Potriviți caracter cu caracter 6GK5612-0BA10-2AA3 și confirmați denumirea completă Modul industrial de securitate SCALANCE S612.
Dispunerea interfeței
Confirmați în prealabil sursa de alimentare instalată, porturile, conexiunile de teren și accesorii necesare, înainte de racordarea unității de înlocuire.
Verificare configurație
Păstrați proiectul ingineresc omologat, parametrii rețelei și datele aplicației utilizați de sistemul instalat.
Prezentare generală a produsului
SCALANCE S612 este un echipament industrial de securitate pentru protejarea celulelor de automatizare, cu funcții de firewall stateful, conectivitate IPsec VPN și două interfețe Fast Ethernet.
Separează segmentele de rețea de încredere și externe cu reguli de securitate configurate. Creează tuneluri criptate pentru comunicația autorizată la distanță sau între rețeaua uzinei.
Funcții cheie
Firewall industrial
Separează segmentele de rețea de încredere și externe cu reguli de securitate configurate.
IPsec VPN
Creează tuneluri criptate pentru comunicația autorizată la distanță sau între rețeaua uzinei.
Opțiuni Multiple de Montare
Modulul compact se instalează pe șina DIN, șina S7-300 sau pe o perete de montare.
Specificaţii oficiale
| Modul de securitate | SCALANCE S612 |
|---|---|
| Interfețe Ethernet | 2 |
| Conexiune Ethernet | RJ45 |
| Rată Ethernet | 10/100 Mbit/s |
| Funcție de firewall | Suportat |
| Protocol VPN | IPSec |
| SINEMA Remote Connect | Conexiune permanentă și IPsec acceptată începând cu firmware-ul 4.0.1.1 |
| Unelte de configurare | Instrument de configurare pentru securitate sau STEP 7 compatibil |
| Montare | șină DIN de 35 mm, șină S7-300 sau montare pe perete |
| Lățime | 60 mm |
| Înălțime | 125 mm |
| Adâncime | 124 mm |
| Greutate | 790 g |
| Temperatura de funcționare | -40 până la +50 °C în configurația obișnuită orizontală |
| Umiditate | Până la 95 %, necondensabilă |
| Aprobare pentru zone periculoase | ATEX Zona 2 |
Întrebări frecvente
Ce funcții de securitate oferă 6GK5612-0BA10-2AA3?
Aplică regulile de filtru de rețea configurate și susține comunicația VPN IPsec criptată.
Câte interfețe Ethernet sunt disponibile pe 6GK5612-0BA10-2AA3?
Două porturi RJ45 de 10/100 Mbit/s separă partea internă și cea externă a rețelei.
Poate 6GK5612-0BA10-2AA3 să realizeze o conexiune prin SINEMA Remote Connect?
Da; firmware-ul suportat oferă moduri de conexiune permanentă și IPsec.
Ce instrumente pot configura 6GK5612-0BA10-2AA3?
Folosiți instrumentul aprobate de configurare a securității sau un mediu STEP 7 suportat.
Ce trebuie salvat înainte de înlocuirea 6GK5612-0BA10-2AA3?
Exportați întreaga configurație de securitate, certificatele, cheile, regulile de firewall și setările IP.
Se pot schimba cablurile de rețea liber pe 6GK5612-0BA10-2AA3?
Nu; păstrați atribuirile porturilor de încredere și neîncredere definite de proiectarea securității.
Ce trebuie testat după instalarea 6GK5612-0BA10-2AA3?
Verificați traficul permis, traficul blocat, stabilirea VPN, setările de timp și comportamentul alarmelor.
Note privind compatibilitatea și comandarea
Lista de verificare a compatibilității
- Păstrați topologia rețelei de încredere și a celei fără încredere.
- Utilizați firmware compatibil, certificate și software de configurare.
- Validați fiecare cale de comunicare necesară și interzisă după înlocuire.