EN



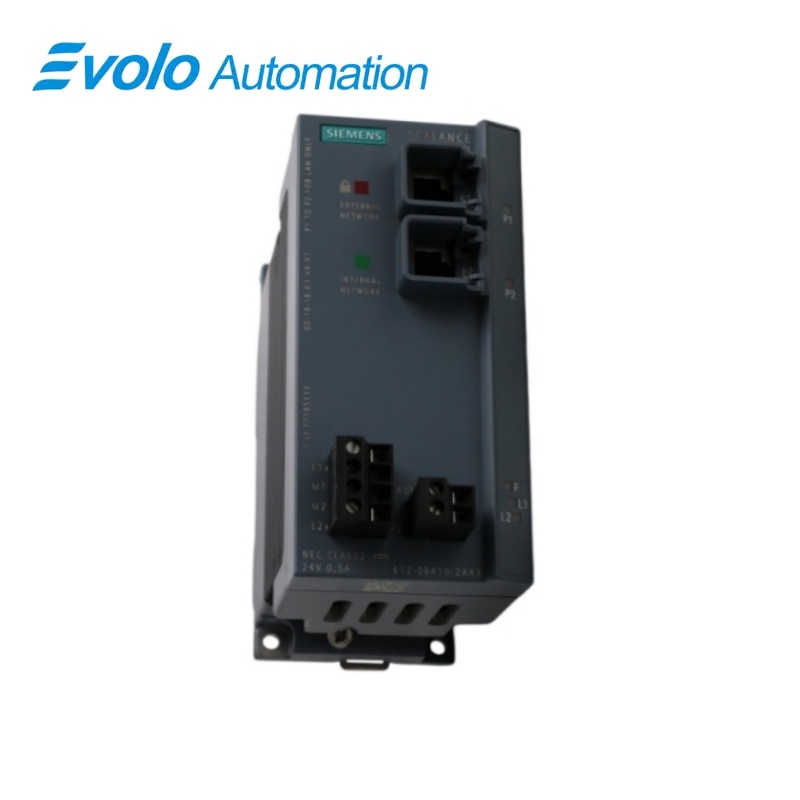
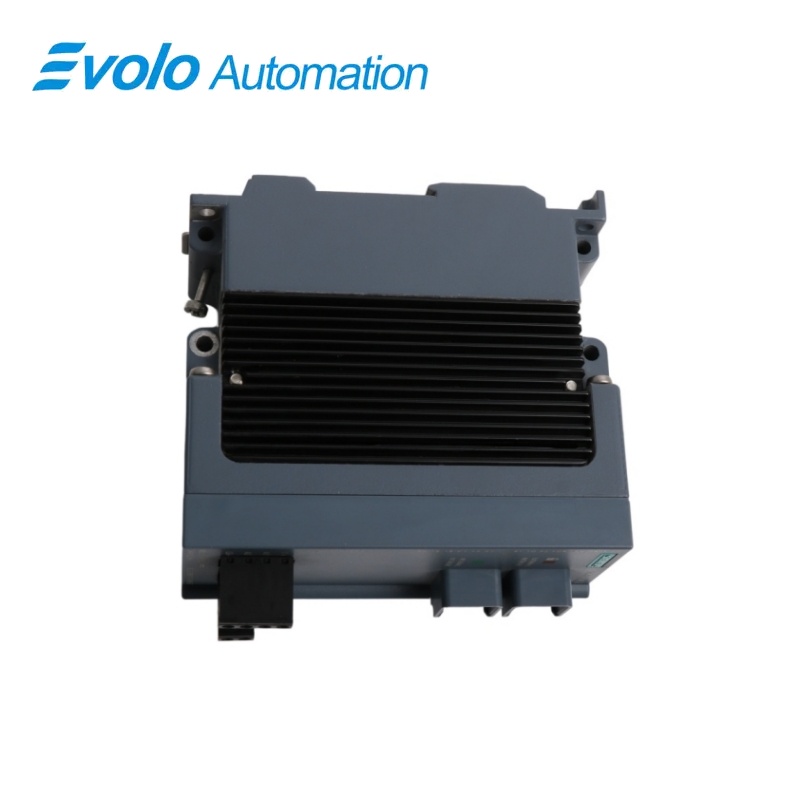
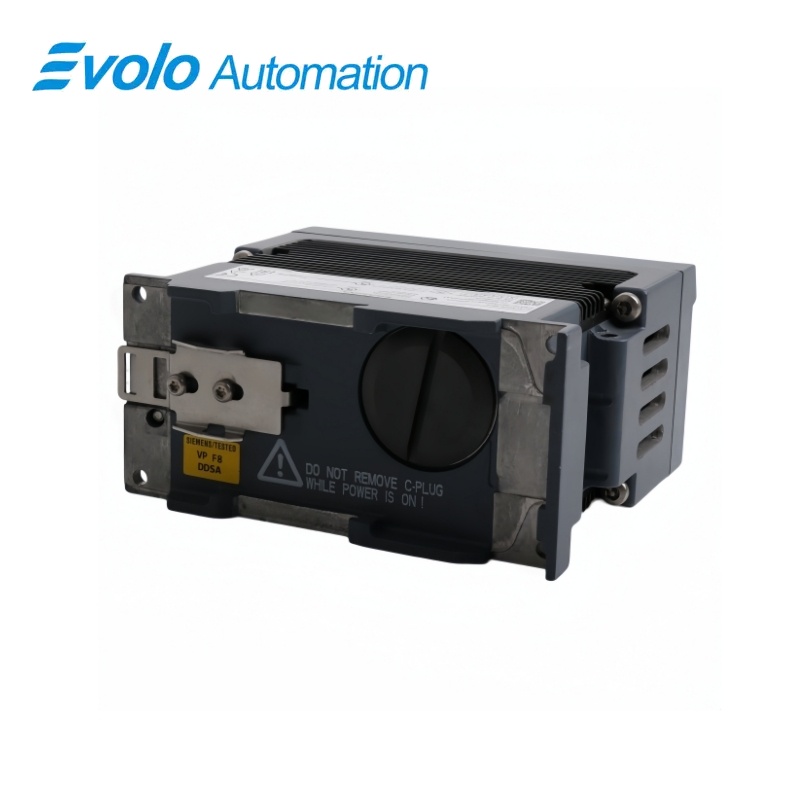
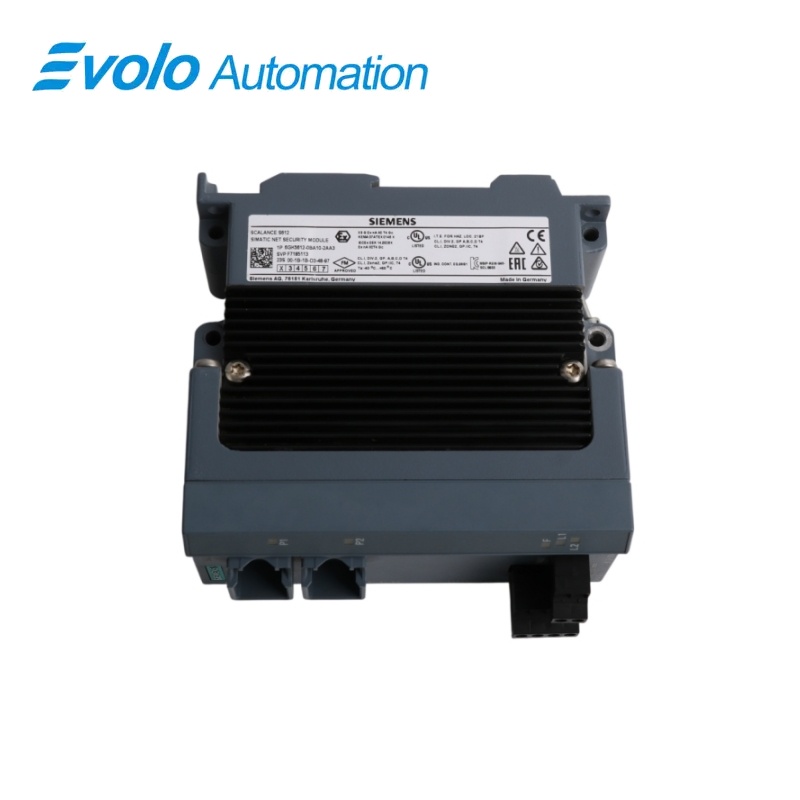
Siemens SCALANCE S612 Industriel sikkerhedsenhed 6GK5612-0BA10-2AA3
Producent: Siemens
Tilstand: helt ny
Leveringstid: på lager
Oprindelsesland: Tyskland
Garanti: 12 måneder
E-mail: [email protected]
whatsApp: +86-18150117685
- Oversigt
- Produktoversigt
- Nøglefunktioner
- Officielle specifikationer
- Ofte stillede spørgsmål
- Kompatibilitet og bestillingsnoter
- Mest solgte modeller
- Anbefalede produkter
Oversigt
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3 SCALANCE S612 Industriel Sikkerhedsmodule
SCALANCE S612 er en industriel sikkerhedsenhed til beskyttelse af automationsceller med stateful firewall-funktioner, IPsec VPN-forbindelser og to Fast Ethernet-grænseflader.
På et blik
| Mærke | Siemens |
|---|---|
| Model | 6GK5612-0BA10-2AA3 |
| Produkttype | Industriel firewall- og VPN-sikkerhedsmodule |
| Kernefunktion | Beskytter et automationsnetværkssegment med firewall- og IPsec VPN-funktioner |
| Ansøgning eller kompatibel serie | Industrielle Ethernet-celller, der kræver sikker segmentering eller krypterede fjernforbindelser |
Præcis identifikation
Jævnfør 6GK5612-0BA10-2AA3 tegn for tegn og bekræft den fulde SCALANCE S612 Industriel Sikkerhedsmodule-betegnelse.
Grænsefladeanordning
Bekræft den monterede strømforsyning, porte, felttilslutninger og påkrævede tilbehørsdele, inden udskiftningen tilsluttes.
Konfigurationskontrol
Bevar det godkendte ingeniørprojekt, netværksparametrene og applikationsdataene, som det monterede system bruger.
Produktoversigt
SCALANCE S612 er en industriel sikkerhedsenhed til beskyttelse af automationsceller med stateful firewall-funktioner, IPsec VPN-forbindelser og to Fast Ethernet-grænseflader.
Adskiller pålidelige og eksterne netværkssegmenter med konfigurerede sikkerhedsregler. Opretter krypterede tunneler til godkendt fjern- eller anlægsnetværkskommunikation. Den kompakte module monteres på en DIN-skinne, en S7-300-skinne eller en væg.
Nøglefunktioner
Industrielt firewall
Adskiller pålidelige og eksterne netværkssegmenter med konfigurerede sikkerhedsregler.
IPsec VPN
Opretter krypterede tunneler til godkendt fjern- eller anlægsnetværkskommunikation.
Flere monteringsmuligheder
Den kompakte module monteres på en DIN-skinne, en S7-300-skinne eller en væg.
Officielle specifikationer
| Sikkerhedsmodulet | SCALANCE S612 |
|---|---|
| Ethernet-grænseflader | 2 |
| Ethernet-forbindelse | RJ45 |
| ETHERNET-HASTIGHED | 10/100 Mbit/s |
| Firewallfunktion | Støttet |
| VPN-protokol | IPSec |
| SINEMA Remote Connect | Permanent og IPsec-forbindelse understøttet fra firmware 4.0.1.1 |
| Konfigurationsværktøjer | Værktøj til sikkerhedskonfiguration eller understøttet STEP 7 |
| Montering | 35 mm DIN-skinne, S7-300-skinne eller væg |
| Bredde | 60 mm |
| Højde | 125 mm |
| Dybde | 124 mm |
| Vægt | 790 g |
| Driftstemperatur | -40 til +50 °C ved normal vandret montering |
| Fugt | Op til 95 %, ikke-kondenserende |
| Godkendelse til farlige områder | ATEX-zone 2 |
Ofte stillede spørgsmål
Hvilke sikkerhedsfunktioner leveres af 6GK5612-0BA10-2AA3?
Den anvender konfigurerede firewall-regler og understøtter krypteret IPsec VPN-kommunikation.
Hvor mange Ethernet-grænseflader er tilgængelige på 6GK5612-0BA10-2AA3?
To 10/100 Mbit/s RJ45-porte adskiller den interne og den eksterne netværksside.
Kan 6GK5612-0BA10-2AA3 oprette forbindelse via SINEMA Remote Connect?
Ja; den understøttede firmware giver permanente og IPsec-forbindelsesmodi.
Hvilke værktøjer kan konfigurere 6GK5612-0BA10-2AA3?
Brug det godkendte Security Configuration Tool eller en understøttet STEP 7-miljø.
Hvad skal sikkerhedskopieres før udskiftning af 6GK5612-0BA10-2AA3?
Eksporter hele sikkerhedskonfigurationen, certifikaterne, nøglerne, firewall-reglerne og IP-indstillingerne.
Kan netværkskabler udveksles frit på 6GK5612-0BA10-2AA3?
Nej; bevarel de tillidsgivne og utillidsgivne porttildelinger, som er defineret af sikkerhedsdesignet.
Hvad skal testes efter installation af 6GK5612-0BA10-2AA3?
Bekræft tilladt trafik, blokeret trafik, VPN-oprettelse, tidsindstillinger og alarmadfærd.
Kompatibilitet og bestillingsnoter
Kompatibilitetskontrolliste
- Bevar den betroede og utroede netværkstopologi.
- Brug kompatibel firmware, certifikater og konfigurationssoftware.
- Valider hver påkrævet og forbudt kommunikationssti efter udskiftning.