EN



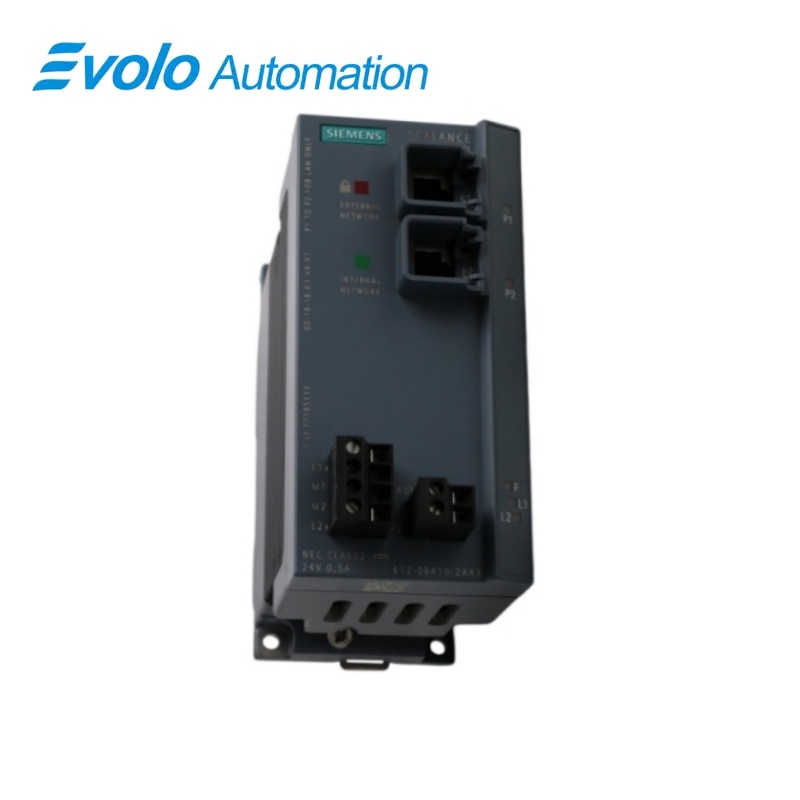
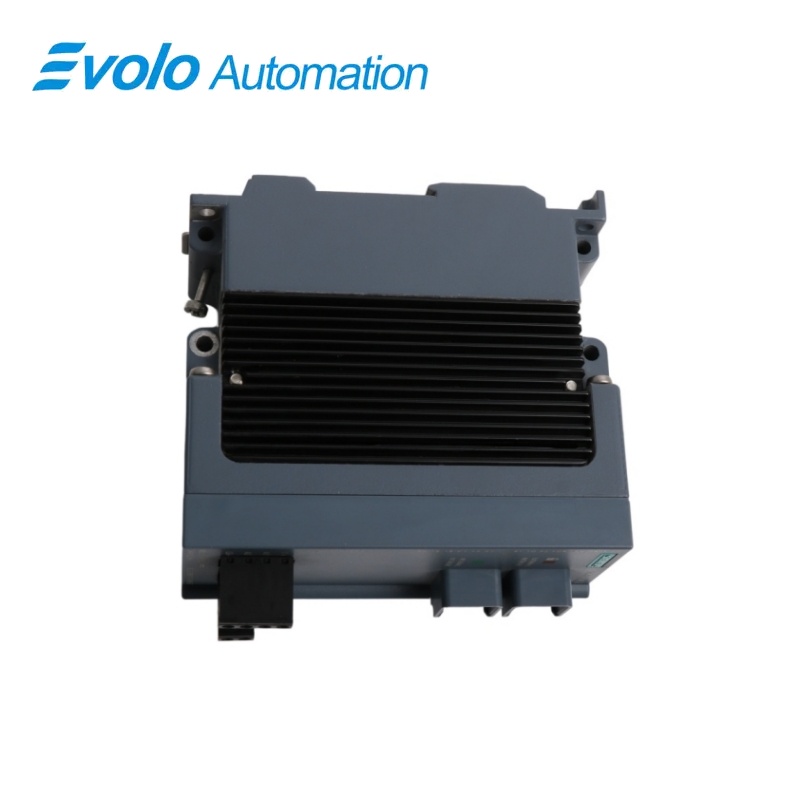
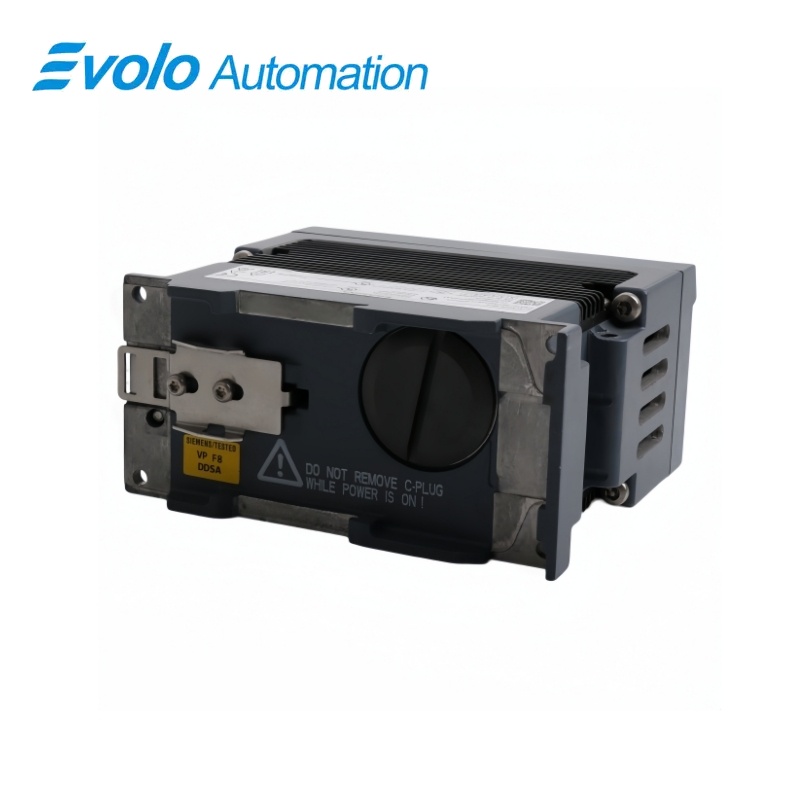
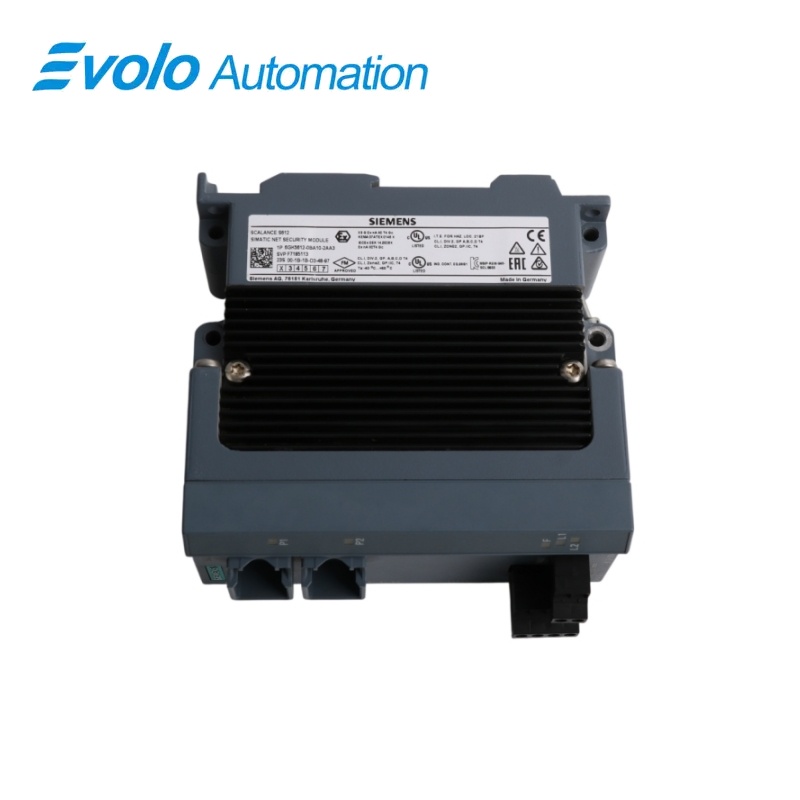
सिमेंस स्कैलैंस एस612 औद्योगिक सुरक्षा मॉड्यूल 6GK5612-0BA10-2AA3
निर्माता: सिमेंस
स्थिति: बिल्कुल नया
प्रमुख समय: स्टॉक में उपलब्ध
उत्पत्ति स्थान: जर्मनी
वारंटी: 12 महीने
ईमेल: [email protected]
व्हॉट्सएप: +86-18150117685
- अवलोकन
- उत्पाद अवलोकन
- मुख्य कार्य
- आधिकारिक विशिष्टताएँ
- अक्सर पूछे जाने वाले प्रश्न
- संगतता एवं ऑर्डरिंग नोट्स
- गर्म बिक्री वाले मॉडल
- अनुशंसित उत्पाद
अवलोकन
सिमेंस · स्कैलैंस एस-600
6GK5612-0BA10-2AA3 स्कैलैंस एस612 औद्योगिक सुरक्षा मॉड्यूल
एसकैलैंस एस612 एक औद्योगिक सुरक्षा उपकरण है जो ऑटोमेशन सेल्स की रक्षा के लिए स्टेटफुल फ़ायरवॉल कार्यों, आईपीसेक वीपीएन कनेक्टिविटी और दो फ़ास्ट ईथरनेट इंटरफ़ेस के साथ कार्य करता है।
एक नज़र में
| ब्रांड | Siemens |
|---|---|
| मॉडल | 6GK5612-0BA10-2AA3 |
| उत्पाद प्रकार | औद्योगिक फ़ायरवॉल और वीपीएन सुरक्षा मॉड्यूल |
| मुख्य कार्य | फ़ायरवॉल और IPsec वीपीएन कार्यों के साथ स्वचालन नेटवर्क खंड की सुरक्षा करता है |
| अनुप्रयोग या संगत श्रृंखला | सुरक्षित खंडीकरण या एन्क्रिप्टेड दूरस्थ कनेक्शन की आवश्यकता वाले औद्योगिक इथरनेट सेल |
सटीक पहचान
6GK5612-0BA10-2AA3 के अक्षरशः मिलान करें और पूर्ण SCALANCE S612 औद्योगिक सुरक्षा मॉड्यूल नामांकन की पुष्टि करें।
इंटरफ़ेस व्यवस्था
प्रतिस्थापन के तार कनेक्शन से पहले इंस्टॉल की गई आपूर्ति, पोर्ट्स, क्षेत्र कनेक्शन और आवश्यक एक्सेसरीज़ की पुष्टि करें।
कॉन्फ़िगरेशन जाँच
इंस्टॉल किए गए सिस्टम द्वारा उपयोग किए जाने वाले अनुमोदित इंजीनियरिंग प्रोजेक्ट, नेटवर्क पैरामीटर और एप्लिकेशन डेटा को सुरक्षित रखें।
उत्पाद अवलोकन
एसकैलैंस एस612 एक औद्योगिक सुरक्षा उपकरण है जो ऑटोमेशन सेल्स की रक्षा के लिए स्टेटफुल फ़ायरवॉल कार्यों, आईपीसेक वीपीएन कनेक्टिविटी और दो फ़ास्ट ईथरनेट इंटरफ़ेस के साथ कार्य करता है।
कॉन्फ़िगर की गई सुरक्षा नियमों के साथ विश्वसनीय और बाहरी नेटवर्क खंडों को अलग करता है। अनुमोदित दूरस्थ या प्लांट-नेटवर्क संचार के लिए एन्क्रिप्टेड टनल बनाता है। यह संक्षिप्त मॉड्यूल DIN रेल, S7-300 रेल या माउंटिंग वॉल पर स्थापित किया जा सकता है।
मुख्य कार्य
इंडस्ट्रियल फायरवॉल
कॉन्फ़िगर की गई सुरक्षा नियमों के साथ विश्वसनीय और बाहरी नेटवर्क खंडों को अलग करता है।
IPsec वीपीएन
अनुमोदित दूरस्थ या प्लांट-नेटवर्क संचार के लिए एन्क्रिप्टेड टनल बनाता है।
बहुत सारे माउंटिंग विकल्प
यह संक्षिप्त मॉड्यूल DIN रेल, S7-300 रेल या माउंटिंग वॉल पर स्थापित किया जा सकता है।
आधिकारिक विशिष्टताएँ
| सुरक्षा मॉड्यूल | SCALANCE S612 |
|---|---|
| Ethernet इंटरफ़ेस | 2 |
| इथरनेट कनेक्शन | RJ45 |
| इथरनेट दर | 10/100 मेगाबिट/सेकंड |
| फ़ायरवॉल कार्य | समर्थित |
| वीपीएन प्रोटोकॉल | IPsec |
| SINEMA रिमोट कनेक्ट | फर्मवेयर 4.0.1.1 से शुरू होकर स्थायी और आईपीसेक कनेक्शन समर्थित |
| विन्यास उपकरण | सुरक्षा कॉन्फ़िगरेशन टूल या समर्थित स्टेप 7 |
| माउंटिंग | 35 मिमी डीआईएन रेल, एस7-300 रेल या दीवार |
| चौड़ाई | 60 मिमी |
| ऊँचाई | 125 मिमी |
| गहराई | 124 मिमी |
| भार | 790 ग्राम |
| परिचालन तापमान | सामान्य क्षैतिज माउंटिंग में -40 से +50 °सी |
| आर्द्रता | अधिकतम 95%, गैर-संघनित |
| खतरनाक क्षेत्र के लिए मंजूरी | एटेक्स ज़ोन 2 |
अक्सर पूछे जाने वाले प्रश्न
6GK5612-0BA10-2AA3 द्वारा कौन-कौन से सुरक्षा कार्य प्रदान किए जाते हैं?
यह कॉन्फ़िगर किए गए फ़ायरवॉल नियमों को लागू करता है और एन्क्रिप्टेड IPsec VPN संचार का समर्थन करता है।
6GK5612-0BA10-2AA3 पर कितने इथरनेट इंटरफ़ेस उपलब्ध हैं?
दो 10/100 मेगाबिट/सेकंड के RJ45 पोर्ट आंतरिक और बाहरी नेटवर्क के पक्षों को अलग करते हैं।
क्या 6GK5612-0BA10-2AA3 SINEMA Remote Connect के माध्यम से कनेक्ट कर सकता है?
हाँ; समर्थित फ़र्मवेयर स्थायी और IPsec कनेक्शन मोड प्रदान करता है।
6GK5612-0BA10-2AA3 को कौन-से उपकरणों के द्वारा कॉन्फ़िगर किया जा सकता है?
अनुमोदित सुरक्षा कॉन्फ़िगरेशन टूल या समर्थित STEP 7 वातावरण का उपयोग करें।
6GK5612-0BA10-2AA3 को बदलने से पहले क्या बैकअप लेना चाहिए?
पूर्ण सुरक्षा कॉन्फ़िगरेशन, प्रमाणपत्र, कुंजियाँ, फ़ायरवॉल नियम और IP सेटिंग्स को निर्यात करें।
क्या 6GK5612-0BA10-2AA3 पर नेटवर्क केबलों को स्वतंत्र रूप से स्वैप किया जा सकता है?
नहीं; सुरक्षा डिज़ाइन द्वारा परिभाषित विश्वसनीय और अविश्वसनीय पोर्ट असाइनमेंट को बरकरार रखें।
6GK5612-0BA10-2AA3 स्थापित करने के बाद क्या परीक्षण किया जाना चाहिए?
अनुमत ट्रैफ़िक, अवरुद्ध ट्रैफ़िक, वीपीएन स्थापना, समय सेटिंग्स और अलार्म व्यवहार की पुष्टि करें।
संगतता एवं ऑर्डरिंग नोट्स
संगतता जाँच सूची
- विश्वसनीय और अविश्वसनीय नेटवर्क टोपोलॉजी को बरकरार रखें।
- संगत फर्मवेयर, प्रमाणपत्र और कॉन्फ़िगरेशन सॉफ़्टवेयर का उपयोग करें।
- प्रतिस्थापन के बाद प्रत्येक आवश्यक और निषिद्ध संचार पथ की वैधता सत्यापित करें।