EN



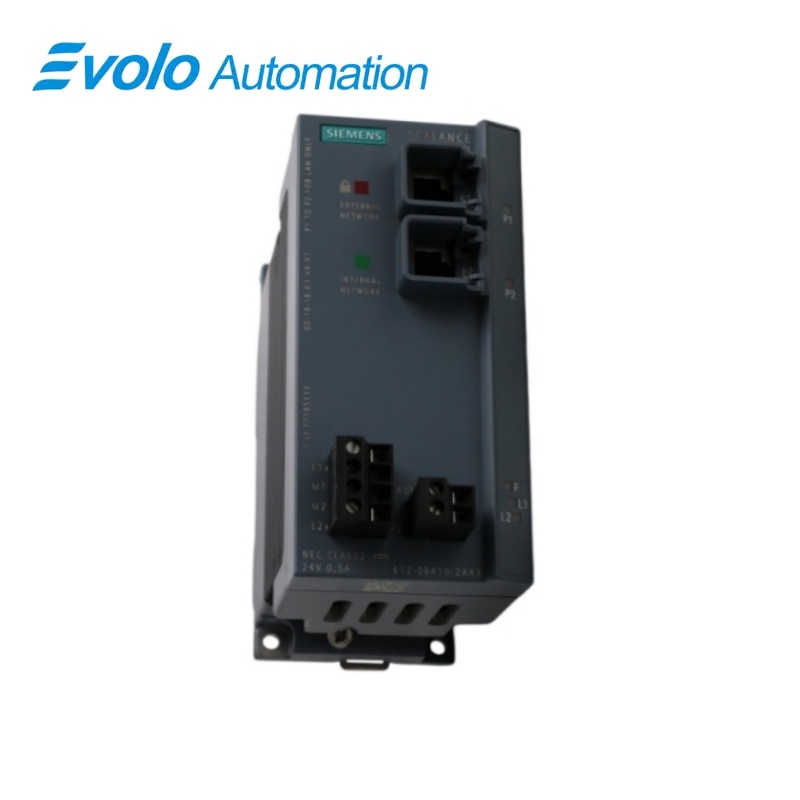
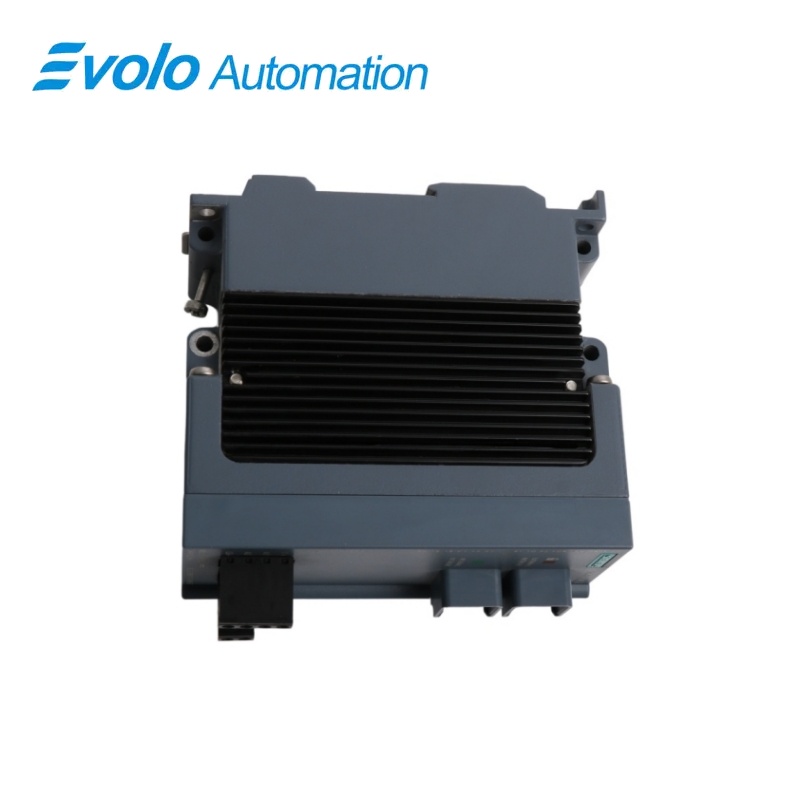
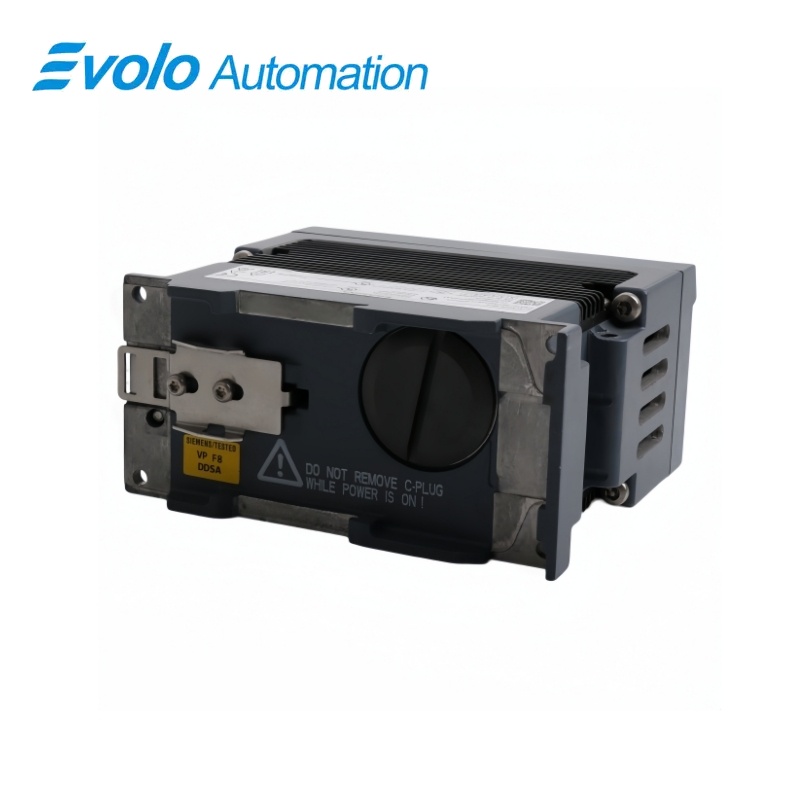
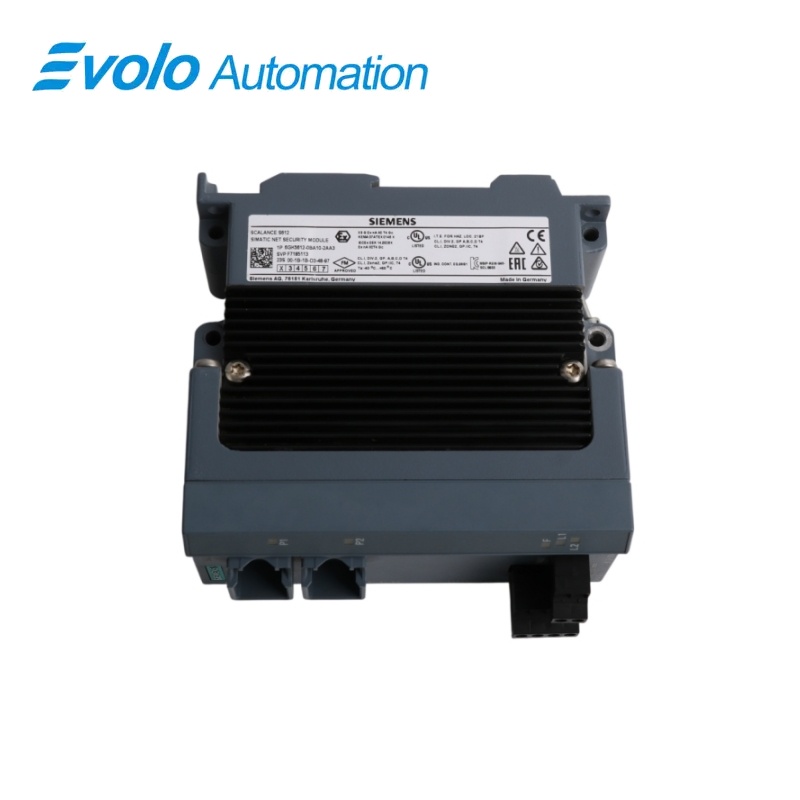
Przemysłowy moduł zabezpieczeń Siemens SCALANCE S612 6GK5612-0BA10-2AA3
Producent: Siemens
Stan: nowy
Czas realizacji zamówienia: w magazynie
Pochodzenie: Niemcy
Gwarancja: 12 miesięcy
E-mail: [email protected]
whatsApp: +86-18150117685
- Przegląd
- Przegląd produktu
- Główne funkcje
- Oficjalne specyfikacje
- Najczęściej zadawane pytania
- Zgodność i uwagi dotyczące zamówienia
- Najczęściej sprzedawane modele
- Zalecane produkty
Przegląd
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3, moduł przemysłowej ochrony bezpieczeństwa SCALANCE S612
SCALANCE S612 to urządzenie przemysłowej ochrony bezpieczeństwa przeznaczone do ochrony komórek automatyki za pomocą funkcji zapory ogniowej ze stanem połączenia, łączności VPN IPsec oraz dwóch interfejsów Fast Ethernet.
Podsumowanie
| Marka | Siemens |
|---|---|
| Model | 6GK5612-0BA10-2AA3 |
| Typ produktu | Moduł zabezpieczenia zapory przemysłowej i sieci VPN |
| Podstawowa funkcja | Chroni segment sieci automatyki za pomocą funkcji zapory sieciowej i tuneli IPsec VPN |
| Aplikacja lub seria zgodna | Komórki Ethernet przemysłowy wymagające bezpiecznego segmentowania lub zaszyfrowanych połączeń zdalnych |
Dokładna identyfikacja
Dokładnie dopasuj numer katalogowy 6GK5612-0BA10-2AA3 i potwierdź pełną nazwę modułu bezpieczeństwa przemysłowego SCALANCE S612.
Układ interfejsu
Przed podłączeniem wymienianej jednostki potwierdź parametry zasilania, porty, połączenia polowe oraz wymagane akcesoria.
Sprawdzenie konfiguracji
Zachowaj zatwierdzony projekt inżynieryjny, parametry sieci oraz dane aplikacyjne używane przez zainstalowany system.
Przegląd produktu
SCALANCE S612 to urządzenie przemysłowej ochrony bezpieczeństwa przeznaczone do ochrony komórek automatyki za pomocą funkcji zapory ogniowej ze stanem połączenia, łączności VPN IPsec oraz dwóch interfejsów Fast Ethernet.
Oddziela zaufane segmenty sieci od zewnętrznych segmentów sieci zgodnie z zdefiniowanymi regułami zabezpieczeń. Tworzy zaszyfrowane tunele do autoryzowanych połączeń zdalnych lub komunikacji z siecią zakładu. Kompaktowy moduł montuje się na szynie DIN, szynie S7-300 lub ścianie montażowej.
Główne funkcje
Przemysłowa zapora sieciowa
Oddziela zaufane segmenty sieci od zewnętrznych segmentów sieci zgodnie z zdefiniowanymi regułami zabezpieczeń.
IPsec VPN
Tworzy zaszyfrowane tunele do autoryzowanych połączeń zdalnych lub komunikacji z siecią zakładu.
Wiele opcji montażu
Kompaktowy moduł montuje się na szynie DIN, szynie S7-300 lub ścianie montażowej.
Oficjalne specyfikacje
| Moduł bezpieczeństwa | SCALANCE S612 |
|---|---|
| Interfejsy ethernet | 2 |
| Połączenie Ethernet | RJ45 |
| PRĘDKOŚĆ ETHERNETU | 10/100 Mbit/s |
| Funkcja zapory ogniowej | Wsparcie |
| Protokół VPN | IPsec |
| SINEMA Remote Connect | Trwałe połączenie oraz połączenie IPsec obsługiwane od oprogramowania sprzętowego wersji 4.0.1.1 |
| Narzędzia konfiguracyjne | Narzędzie konfiguracji zabezpieczeń lub obsługiwany STEP 7 |
| Montaż | szyna DIN 35 mm, szyna S7-300 lub montaż na ścianie |
| Szerokość | 60 mm |
| Wysokość | 125 mm |
| Głębokość | 124 mm |
| Waga | 790 g |
| Temperatura pracy | –40 do +50 °C przy standardowym poziomym montażu |
| Wilgotność | Do 95 %, bez kondensacji |
| Zatwierdzenie do stref zagrożenia wybuchem | Strefa ATEX 2 |
Najczęściej zadawane pytania
Jakie funkcje zabezpieczeń oferuje urządzenie 6GK5612-0BA10-2AA3?
Stosuje skonfigurowane reguły zapory sieciowej i obsługuje zaszyfrowaną komunikację VPN IPsec.
Ile interfejsów Ethernet jest dostępnych w urządzeniu 6GK5612-0BA10-2AA3?
Dwa porty RJ45 o przepustowości 10/100 Mbit/s oddzielają wewnętrzną stronę sieci od zewnętrznej.
Czy urządzenie 6GK5612-0BA10-2AA3 może nawiązać połączenie za pośrednictwem SINEMA Remote Connect?
Tak; obsługiwane oprogramowanie układowe zapewnia tryby połączenia trwałego oraz IPsec.
Jakie narzędzia mogą służyć do konfiguracji urządzenia 6GK5612-0BA10-2AA3?
Użyj zatwierdzonego narzędzia do konfiguracji zabezpieczeń lub obsługiwanego środowiska STEP 7.
Co należy wykonać przed wymianą urządzenia 6GK5612-0BA10-2AA3?
Wyeksportuj pełną konfigurację zabezpieczeń, certyfikaty, klucze, reguły zapory sieciowej oraz ustawienia adresów IP.
Czy kable sieciowe można dowolnie zamieniać w urządzeniu 6GK5612-0BA10-2AA3?
Nie; zachować przypisania portów zaufanych i niezaufanych zdefiniowane w projekcie bezpieczeństwa.
Co należy przetestować po zainstalowaniu 6GK5612-0BA10-2AA3?
Zweryfikować ruch dozwolony, ruch zablokowany, nawiązanie połączenia VPN, ustawienia czasu oraz zachowanie alarmów.
Zgodność i uwagi dotyczące zamówienia
Lista kontrolna zgodności
- Zachować topologię sieci zaufanej i niezaufanej.
- Używać kompatybilnego oprogramowania układowego, certyfikatów oraz oprogramowania konfiguracyjnego.
- Zweryfikować każdą wymaganą i zabronioną ścieżkę komunikacji po wymianie.