EN



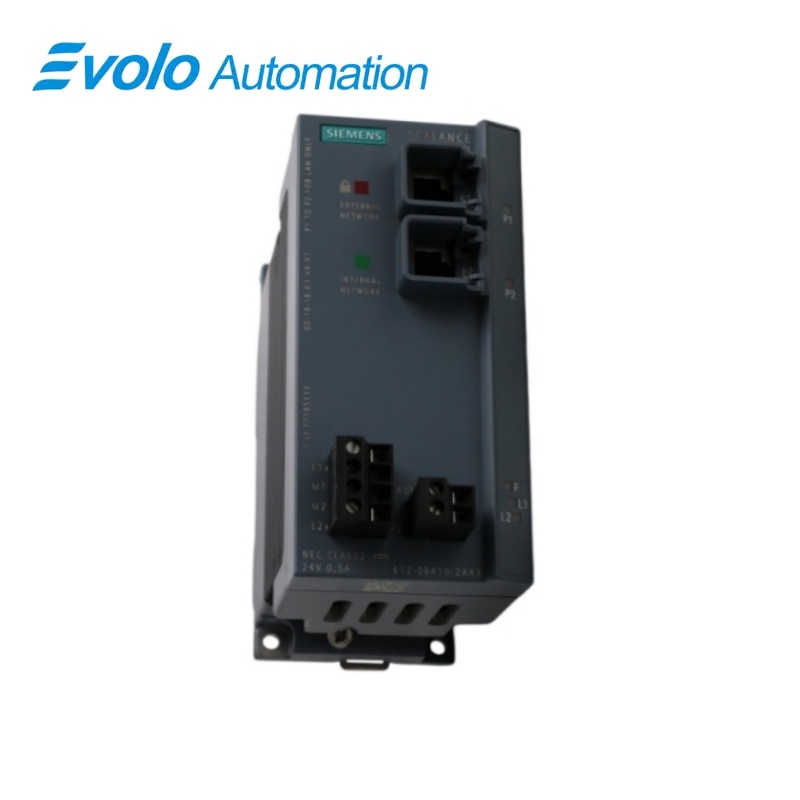
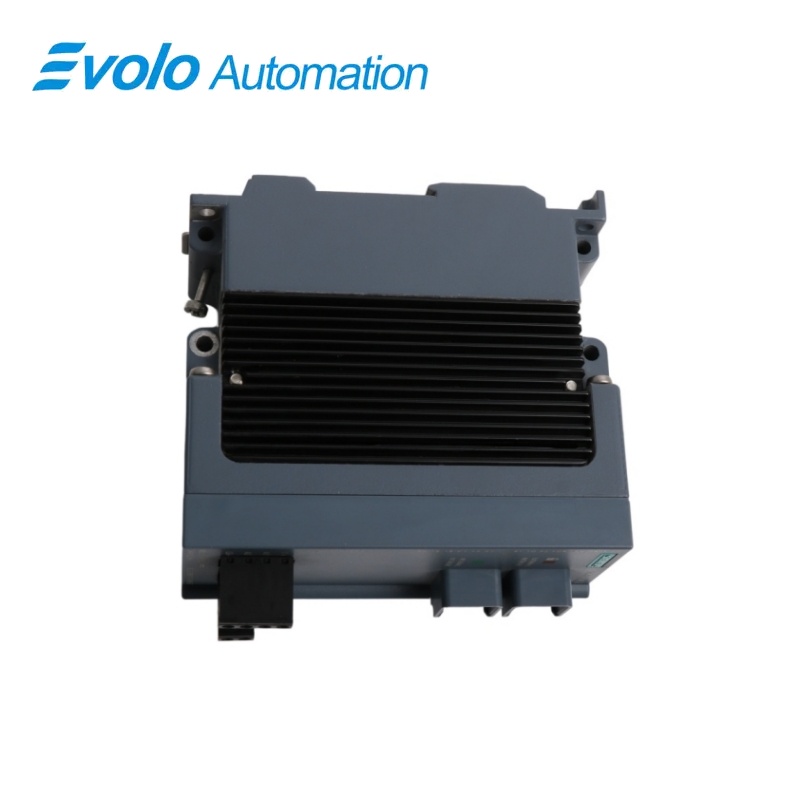
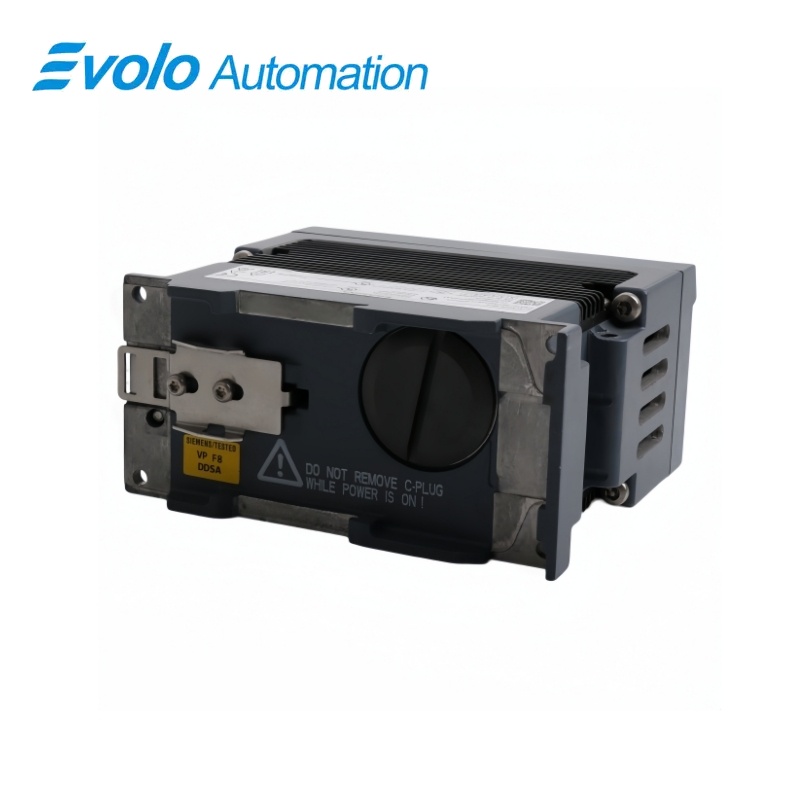
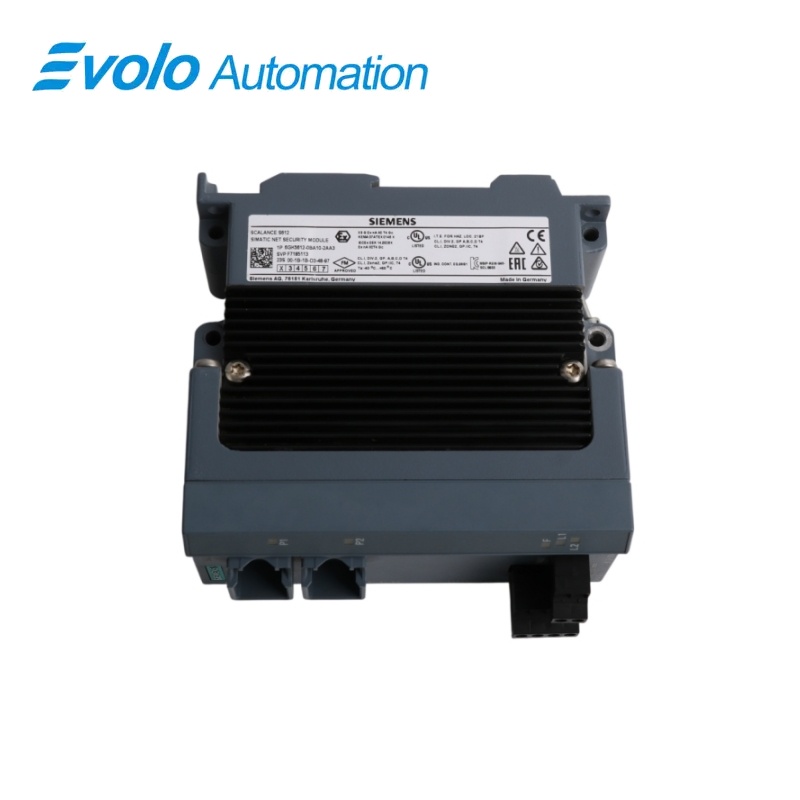
Siemens SCALANCE S612 průmyslový bezpečnostní modul 6GK5612-0BA10-2AA3
Výrobce: Siemens
Stav: Zcela nový
Doba dodání: Skladem
Původ: Německo
Záruka: 12 měsíců
E-mail: [email protected]
whatsApp: +86-18150117685
- Přehled
- Přehled produktu
- Hlavní funkce
- Oficiální technické údaje
- Často kladené otázky
- Poznámky ke kompatibilitě a objednávání
- Nejprodávanější modely
- Doporučené produkty
Přehled
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3 SCALANCE S612 průmyslový bezpečnostní modul
SCALANCE S612 je průmyslové bezpečnostní zařízení pro ochranu automatizačních buněk s funkcemi stavového firewallu, připojení IPsec VPN a dvěma rozhraními Fast Ethernet.
Na první pohled
| Značka | Siemens |
|---|---|
| Model | 6GK5612-0BA10-2AA3 |
| Typ produktu | Průmyslový firewall a bezpečnostní modul VPN |
| Hlavní funkce | Zajišťuje ochranu segmentu průmyslové sítě pomocí funkcí firewallu a IPsec VPN |
| Aplikace nebo kompatibilní řada | Průmyslové Ethernetové buňky vyžadující zabezpečené segmentování nebo šifrovaná vzdálená připojení |
Přesná identifikace
Porovnejte kód 6GK5612-0BA10-2AA3 znak po znaku a potvrďte úplné označení průmyslového bezpečnostního modulu SCALANCE S612.
Uspořádání rozhraní
Před připojením náhradní jednotky potvrďte napájení, porty, připojení polních zařízení a požadované příslušenství.
Kontrola konfigurace
Zachovejte schválený inženýrský projekt, síťové parametry a aplikační data používaná instalovaným systémem.
Přehled produktu
SCALANCE S612 je průmyslové bezpečnostní zařízení pro ochranu automatizačních buněk s funkcemi stavového firewallu, připojení IPsec VPN a dvěma rozhraními Fast Ethernet.
Odděluje důvěryhodné a externí síťové segmenty pomocí nakonfigurovaných bezpečnostních pravidel. Vytváří šifrované tunely pro schválenou vzdálenou komunikaci nebo komunikaci se závodní sítí.
Hlavní funkce
Průmyslový firewall
Odděluje důvěryhodné a externí síťové segmenty pomocí nakonfigurovaných bezpečnostních pravidel.
IPsec VPN
Vytváří šifrované tunely pro schválenou vzdálenou komunikaci nebo komunikaci se závodní sítí.
Více možností upevnění
Kompaktní modul lze namontovat na DIN lištu, lištu S7-300 nebo na stěnu.
Oficiální technické údaje
| Bezpečnostní modul | SCALANCE S612 |
|---|---|
| Ethernetová rozhraní | 2 |
| Připojení přes Ethernet | RJ45 |
| Rychlost ETHERNETU | 10/100 Mbit/s |
| Funkce firewallu | Podporované |
| Protokol VPN | IPsec |
| SINEMA Remote Connect | Trvalé připojení a připojení IPsec jsou podporována od firmwaru 4.0.1.1. |
| Konfigurační nástroje | Nástroj pro konfiguraci zabezpečení nebo podporovaný STEP 7 |
| Montáž | dIN lišta 35 mm, lišta S7-300 nebo montáž na stěnu |
| Šířka | 60 mm |
| Výška | 125 mm |
| Hloubka | 124 mm |
| Hmotnost | 790 g |
| Provozní teplota | −40 až +50 °C při běžné vodorovné montáži |
| Vlhkost | Až 95 %, bez kondenzace |
| Schválení pro nebezpečná prostředí | ATEX, zóna 2 |
Často kladené otázky
Jaké funkce zabezpečení poskytuje model 6GK5612-0BA10-2AA3?
Používá nakonfigurovaná pravidla firewallu a podporuje šifrovanou komunikaci přes IPsec VPN.
Kolik rozhraní Ethernet je k dispozici u modelu 6GK5612-0BA10-2AA3?
Dva RJ45 porty 10/100 Mbit/s oddělují vnitřní a vnější síťové strany.
Lze zařízení 6GK5612-0BA10-2AA3 připojit prostřednictvím SINEMA Remote Connect?
Ano; podporovaný firmware poskytuje trvalý režim připojení i režim připojení pomocí IPsec.
Jaké nástroje lze použít ke konfiguraci zařízení 6GK5612-0BA10-2AA3?
Použijte schválený nástroj pro bezpečnostní konfiguraci nebo podporované prostředí STEP 7.
Co je třeba zálohovat před výměnou zařízení 6GK5612-0BA10-2AA3?
Exportujte kompletní bezpečnostní konfiguraci, certifikáty, klíče, pravidla brány firewall a nastavení IP adres.
Lze síťové kabely na zařízení 6GK5612-0BA10-2AA3 libovolně zaměňovat?
Ne; zachovejte přiřazení portů důvěryhodných a nedůvěryhodných, které jsou definována bezpečnostním návrhem.
Co je nutné otestovat po instalaci zařízení 6GK5612-0BA10-2AA3?
Ověřte povolený provoz, blokovaný provoz, navázání VPN, nastavení času a chování poplachů.
Poznámky ke kompatibilitě a objednávání
Seznam kontrol kompatibility
- Zachovejte topologii důvěryhodné i nedůvěryhodné sítě.
- Používejte kompatibilní firmwaru, certifikáty a konfigurační software.
- Po výměně ověřte každou vyžadovanou i zakázanou komunikační cestu.