EN



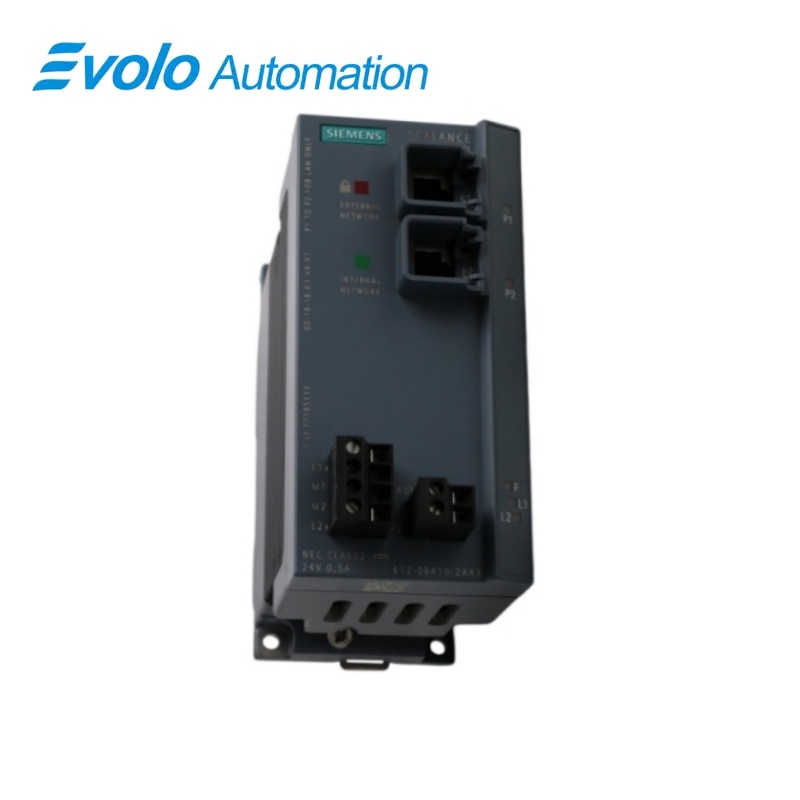
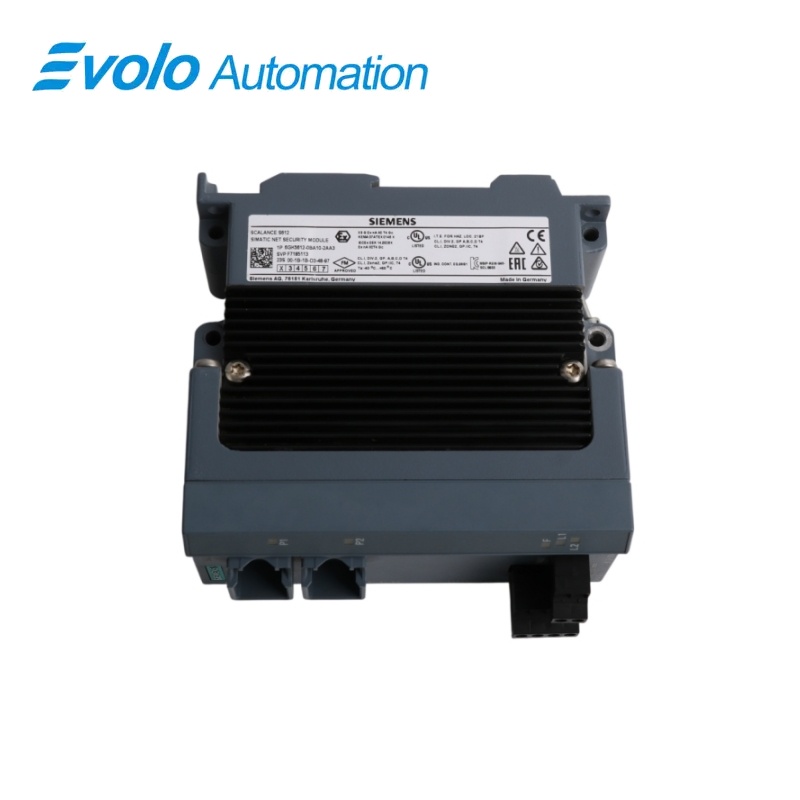
Siemens SCALANCE S612 Industriell säkerhetsmodul 6GK5612-0BA10-2AA3
Tillverkare: Siemens
Skick: helt ny
Leveranstid: på lager
Ursprung: Tyskland
Garanti: 12 månader
E-post: [email protected]
whatsApp: +86-18150117685
- Översikt
- Produktöversikt
- Nyckelfunktioner
- Officiella specifikationer
- Vanliga frågor
- Kompatibilitet och beställningsnoteringar
- Bäst säljande modeller
- Rekommenderade produkter
Översikt
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3 SCALANCE S612 industriell säkerhetsmodul
SCALANCE S612 är en industriell säkerhetsanläggning för skydd av automationsceller med tillståndskänsliga brandväggsfunktioner, IPsec VPN-anslutning och två Fast Ethernet-gränssnitt.
Översikt
| Varumärke | Siemens |
|---|---|
| Modell | 6GK5612-0BA10-2AA3 |
| Produkttyp | Industriell brandvägg och VPN-säkerhetsmodul |
| Huvudsaklig funktion | Skyddar ett automationsnätverkssegment med brandväggs- och IPsec VPN-funktioner |
| Applikation eller kompatibel serie | Industriella Ethernet-cellerna kräver säker segmentering eller krypterade fjärranslutningar |
Exakt identifiering
Jämför 6GK5612-0BA10-2AA3 tecken för tecken och bekräfta den fullständiga benämningen SCALANCE S612 industriell säkerhetsmodul.
Gränssnittsanordning
Bekräfta den installerade strömförsörjningen, portarna, feldanslutningarna och de nödvändiga tillbehören innan du ansluter utbytningsenheten.
Konfigurationskontroll
Behåll det godkända ingenjörsprojektet, nätverksparametrarna och programdata som används av det installerade systemet.
Produktöversikt
SCALANCE S612 är en industriell säkerhetsanläggning för skydd av automationsceller med tillståndskänsliga brandväggsfunktioner, IPsec VPN-anslutning och två Fast Ethernet-gränssnitt.
Avskiljer betrodda och externa nätverkssegment med konfigurerade säkerhetsregler. Skapar krypterade tunnelanslutningar för godkänd fjärr- eller fabriksnätverkskommunikation. Den kompakta modulen monteras på DIN-skinna, S7-300-skinna eller en vägg.
Nyckelfunktioner
Industriell brandvägg
Avskiljer betrodda och externa nätverkssegment med konfigurerade säkerhetsregler.
IPsec VPN
Skapar krypterade tunnelanslutningar för godkänd fjärr- eller fabriksnätverkskommunikation.
Flera monteringsalternativ
Den kompakta modulen monteras på DIN-skinna, S7-300-skinna eller en vägg.
Officiella specifikationer
| Säkerhetsmodul | SCALANCE S612 |
|---|---|
| Ethernetgränssnitt | 2 |
| Ethernet-anslutning | RJ45 |
| Ethernethastighet | 10/100 Mbit/s |
| Brandväggsfunktion | Stödda |
| VPN-protokoll | IPsec |
| SINEMA Remote Connect | Permanent anslutning och IPsec-stöd från firmware 4.0.1.1 |
| Konfigurationsverktyg | Verktyg för säkerhetskonfiguration eller stödd STEP 7 |
| Montering | 35 mm DIN-skinna, S7-300-skinna eller vägg |
| Bredd | 60 mm |
| Höjd | 125 mm |
| Djup | 124 mm |
| Vikt | 790 g |
| Driftstemperatur | –40 till +50 °C vid normal horisontell montering |
| Fuktighet | Upp till 95 %, icke-kondenserande |
| Godkännande för farliga områden | ATEX-zon 2 |
Vanliga frågor
Vilka säkerhetsfunktioner erbjuder 6GK5612-0BA10-2AA3?
Den tillämpar konfigurerade brandväggsregler och stödjer krypterad IPsec-VPN-kommunikation.
Hur många Ethernet-gränssnitt finns det på 6GK5612-0BA10-2AA3?
Två 10/100 Mbit/s RJ45-portar separerar den interna och den externa nätverkssidan.
Kan 6GK5612-0BA10-2AA3 anslutas via SINEMA Remote Connect?
Ja; den stödda firmwaren erbjuder permanenta och IPsec-anslutningslägen.
Vilka verktyg kan konfigurera 6GK5612-0BA10-2AA3?
Använd det godkända säkerhetskonfigurationsverktyget eller en stödd STEP 7-miljö.
Vad ska säkerhetskopieras innan 6GK5612-0BA10-2AA3 byts ut?
Exportera hela säkerhetskonfigurationen, certifikaten, nycklarna, brandväggsreglerna och IP-inställningarna.
Kan nätverkskablarna bytas fritt på 6GK5612-0BA10-2AA3?
Nej; behåll tilldelningen av betrodda och icke-betrodda portar som definierats i säkerhetsdesignen.
Vad måste testas efter installation av 6GK5612-0BA10-2AA3?
Verifiera tillåten trafik, blockerad trafik, VPN-upprättning, tidsinställningar och larmbeteende.
Kompatibilitet och beställningsnoteringar
Kompatibilitetskontrolllista
- Behåll den betrodda och icke-betrodda nätverkstopologin.
- Använd kompatibel firmware, certifikat och konfigurationsprogramvara.
- Verifiera varje krävd och förbjuden kommunikationsväg efter utbyte.