EN



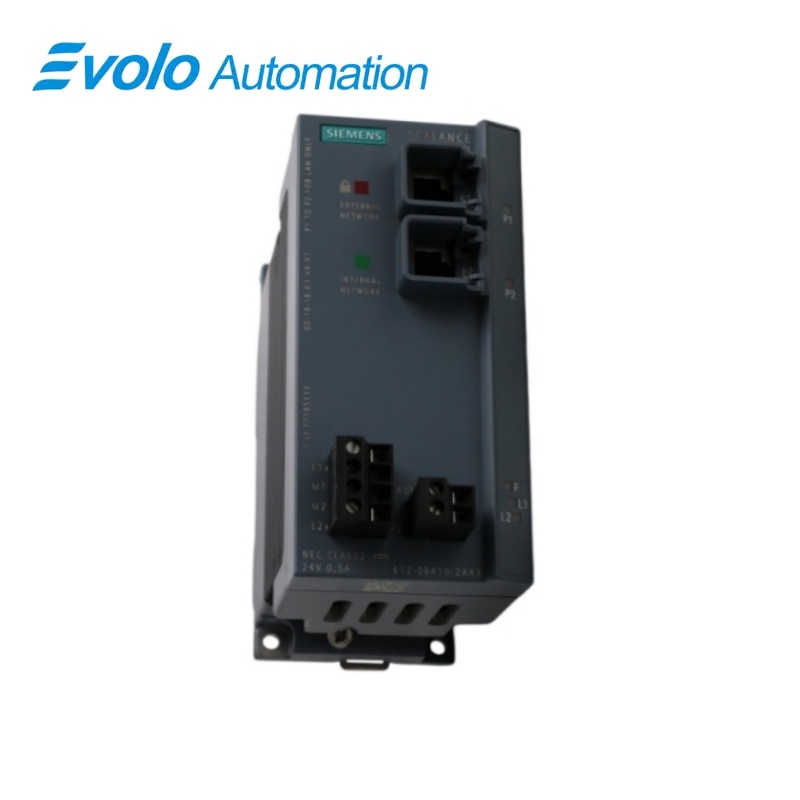
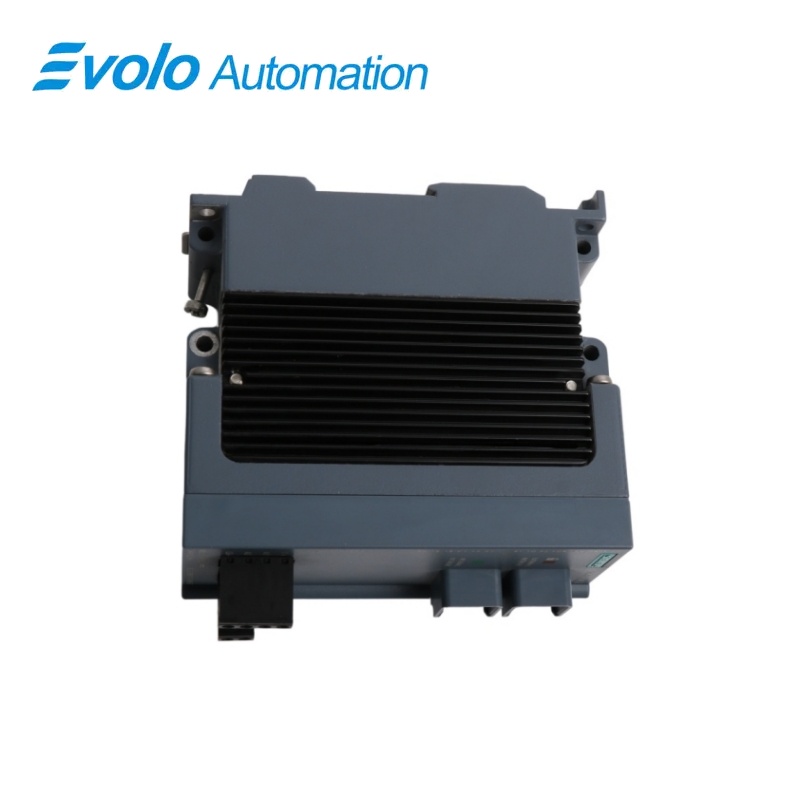
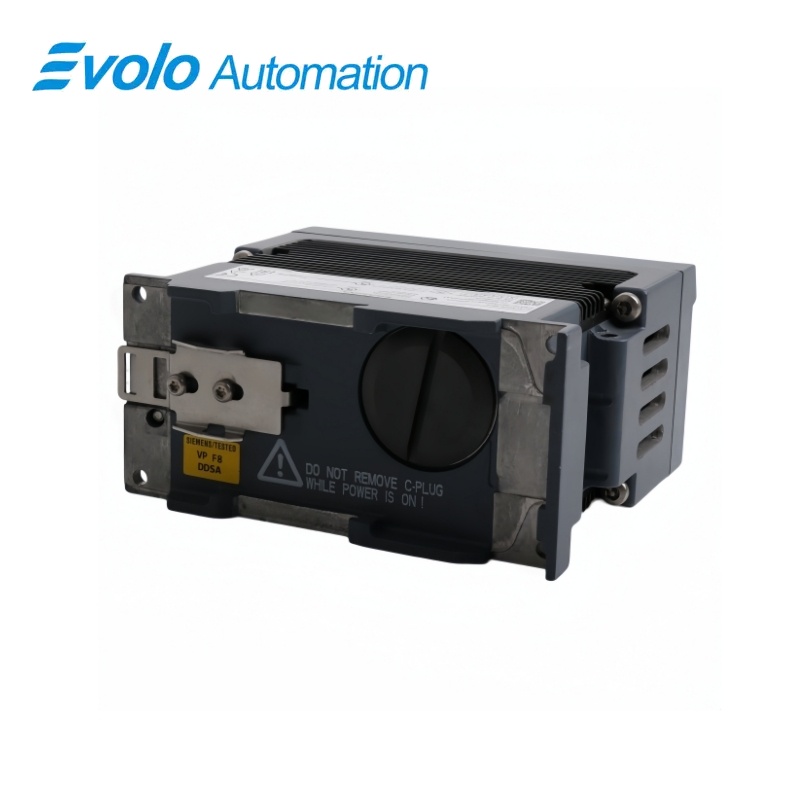
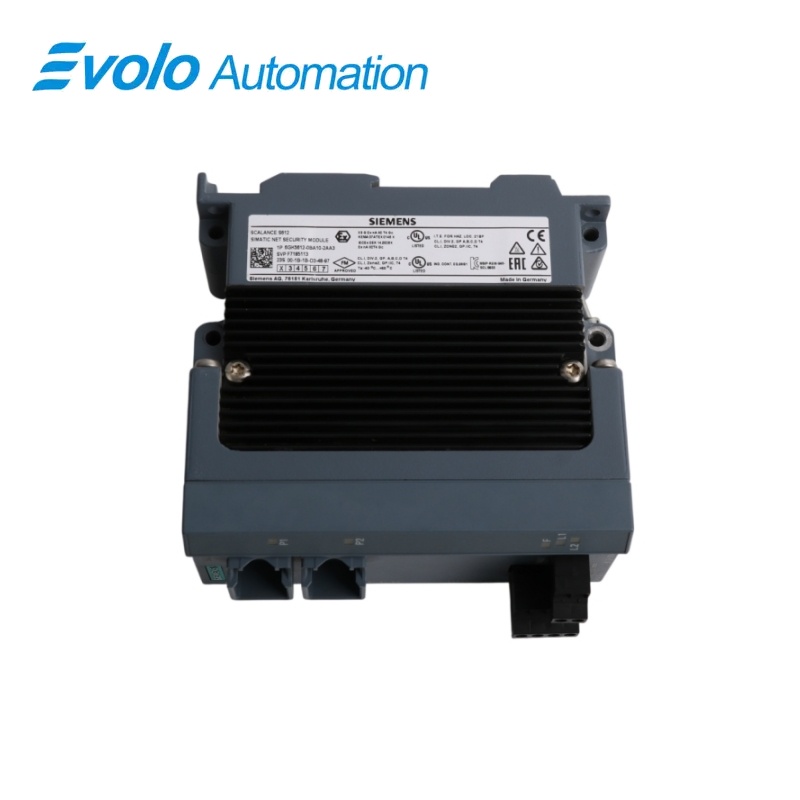
Siemens SCALANCE S612 Modul Keselamatan Industri 6GK5612-0BA10-2AA3
Pengilang: Siemens
Keadaan: Baharu
Masa Ketibaan: Sedia Stok
Asal: Jerman
Jaminan: 12 Bulan
Emel: [email protected]
whatsApp: +86-18150117685
- Gambaran Umum
- Gambaran Produk
- Fungsi Utama
- Spesifikasi Rasmi
- Soalan Lazim
- Nota Keserasian & Tempahan
- Model Terlaris
- Produk Disyorkan
Gambaran Umum
Siemens · SCALANCE S-600
6GK5612-0BA10-2AA3 Modul Keselamatan Industri SCALANCE S612
SCALANCE S612 ialah peranti keselamatan industri untuk melindungi sel automatik dengan fungsi firewall berstatus, sambungan IPsec VPN dan dua antara muka Fast Ethernet.
Sekilas pandang
| Jenama | SIEMENS |
|---|---|
| Model | 6GK5612-0BA10-2AA3 |
| Jenis Produk | Modul keselamatan firewall industri dan VPN |
| Fungsi Utama | Melindungi segmen rangkaian automatik dengan fungsi firewall dan IPsec VPN |
| Aplikasi atau Siri yang Sesuai | Sel Ethernet industri yang memerlukan pemisahan selamat atau sambungan jauh tersulit |
Pengenalpastian Tepat
Padankan 6GK5612-0BA10-2AA3 aksara demi aksara dan sahkan sepenuhnya takrifan Modul Keselamatan Industri SCALANCE S612.
Susunan Antara Muka
Sahkan bekalan yang dipasang, port, sambungan medan dan aksesori yang diperlukan sebelum menyambung wayar pengganti.
Semak Konfigurasi
Kekalkan projek kejuruteraan yang diluluskan, parameter rangkaian dan data aplikasi yang digunakan oleh sistem yang dipasang.
Gambaran Produk
SCALANCE S612 ialah peranti keselamatan industri untuk melindungi sel automatik dengan fungsi firewall berstatus, sambungan IPsec VPN dan dua antara muka Fast Ethernet.
Memisahkan segmen rangkaian yang dipercayai dan luaran dengan peraturan keselamatan yang telah dikonfigurasikan. Mencipta terowong tersulit bagi komunikasi jarak jauh atau rangkaian kilang yang diluluskan.
Fungsi Utama
Tembok Api Industri
Memisahkan segmen rangkaian yang dipercayai dan luaran dengan peraturan keselamatan yang telah dikonfigurasikan.
IPsec VPN
Mencipta terowong tersulit bagi komunikasi jarak jauh atau rangkaian kilang yang diluluskan.
Pilihan Pemasangan Berbilang
Modul padat ini dipasang pada rel DIN, rel S7-300 atau dinding pemasangan.
Spesifikasi Rasmi
| Modul keselamatan | SCALANCE S612 |
|---|---|
| Antara muka Ethernet | 2 |
| Sambungan Ethernet | RJ45 |
| KADAR ETHERNET | 10/100 Mbit/s |
| Fungsi Tembok Api | Disokong |
| Protokol VPN | IPsec |
| SINEMA Remote Connect | Sambungan tetap dan IPsec disokong bermula dari firmware 4.0.1.1 |
| Alat Konfigurasi | Alat Konfigurasi Keselamatan atau STEP 7 yang disokong |
| Pemasangan | rel DIN 35 mm, rel S7-300 atau dinding |
| Lebar | 60 mm |
| Ketinggian | 125 mm |
| Kedalaman | 124 mm |
| Berat | 790 g |
| Suhu pengoperasian | -40 hingga +50 °C dalam pemasangan mengufuk biasa |
| Kelembapan | Sehingga 95%, tanpa kondensasi |
| Kelulusan Kawasan Berbahaya | ATEX Zon 2 |
Soalan Lazim
Fungsi keselamatan manakah yang disediakan oleh 6GK5612-0BA10-2AA3?
Ia melaksanakan peraturan tembok api yang dikonfigurasikan dan menyokong komunikasi VPN IPsec yang dienkripsi.
Berapa banyak antara muka Ethernet yang tersedia pada 6GK5612-0BA10-2AA3?
Dua port RJ45 10/100 Mbit/s memisahkan sisi rangkaian dalaman dan luaran.
Bolehkah 6GK5612-0BA10-2AA3 disambungkan melalui SINEMA Remote Connect?
Ya; firmware yang disokong menyediakan mod sambungan tetap dan IPsec.
Alat apa yang boleh digunakan untuk mengkonfigurasi 6GK5612-0BA10-2AA3?
Gunakan Alat Konfigurasi Keselamatan yang diluluskan atau persekitaran STEP 7 yang disokong.
Apakah yang perlu dibuat sandaran sebelum menggantikan 6GK5612-0BA10-2AA3?
Eksport keseluruhan konfigurasi keselamatan, sijil, kunci, peraturan tembok api dan tetapan IP.
Bolehkah kabel rangkaian ditukar secara bebas pada 6GK5612-0BA10-2AA3?
Tidak; kekalkan penugasan port dipercayai dan tidak dipercayai yang ditakrifkan oleh rekabentuk keselamatan.
Apakah yang mesti diuji selepas pemasangan 6GK5612-0BA10-2AA3?
Sahkan trafik yang dibenarkan, trafik yang disekat, penubuhan VPN, tetapan masa dan tingkah laku amaran.
Nota Keserasian & Tempahan
Senarai Semak Keserasian
- Kekalkan topologi rangkaian yang dipercayai dan tidak dipercayai.
- Gunakan firmware, sijil dan perisian konfigurasi yang serasi.
- Sahkan setiap laluan komunikasi yang diperlukan dan dilarang selepas penggantian.