EN



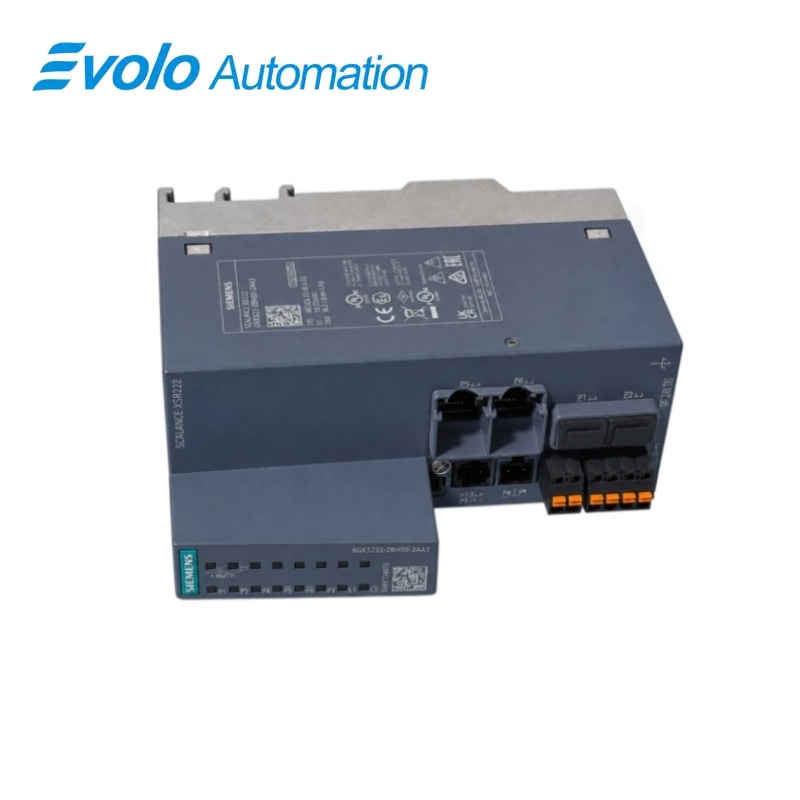
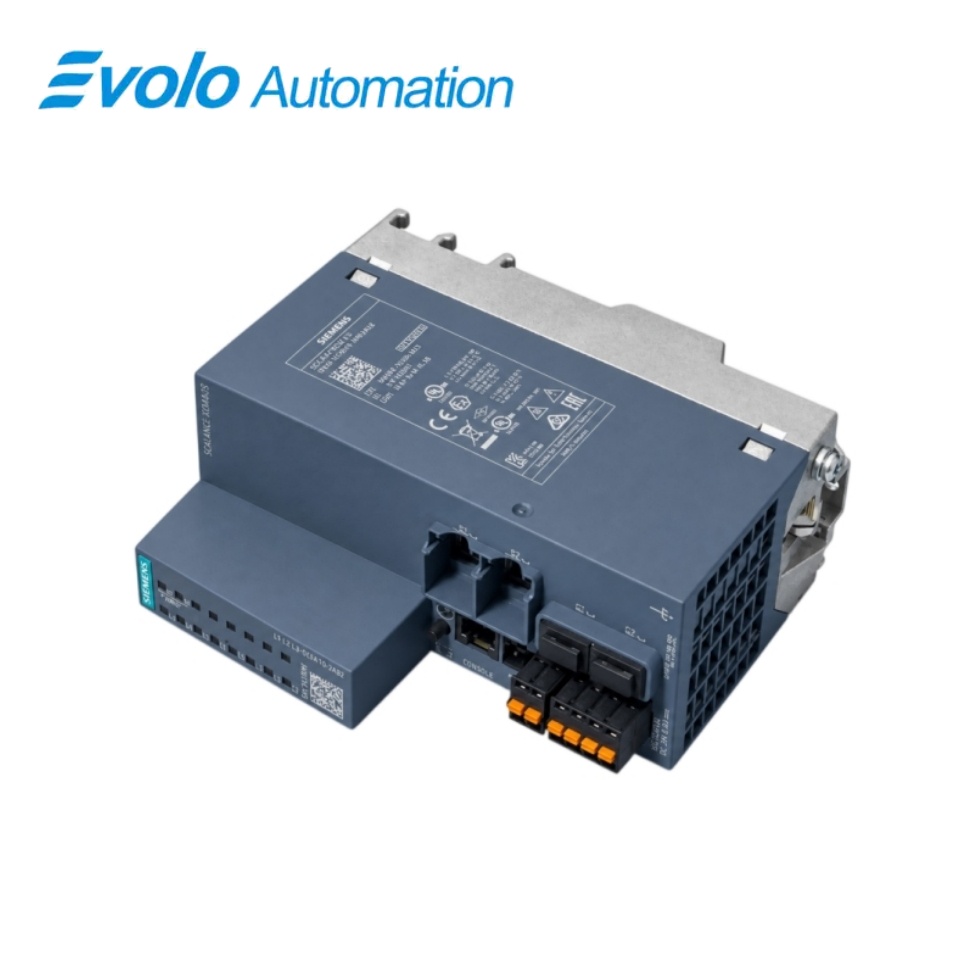
อุปกรณ์รักษาความปลอดภัยอุตสาหกรรม Siemens SCALANCE SC642-2C รุ่น 6GK5642-2GS00-2AC2
ผู้ผลิต: Siemens
สภาพ: ของใหม่
ระยะเวลาจัดส่ง: มีสินค้าพร้อมจำหน่าย
ต้นกำเนิด: เยอรมนี
การรับประกัน : 12 เดือน
อีเมล: [email protected]
วอตส์แอป: +86-18150117685
- ภาพรวม
- ภาพรวมสินค้า
- ฟังก์ชันหลัก
- ข้อมูลจำเพาะอย่างเป็นทางการ
- คำถามที่พบบ่อย
- หมายเหตุเกี่ยวกับความเข้ากันได้และการสั่งซื้อ
- รุ่นยอดนิยม
- สินค้าที่แนะนำ
ภาพรวม
SIEMENS · SCALANCE SC-600
6GK5642-2GS00-2AC2 อุปกรณ์รักษาความปลอดภัยอุตสาหกรรม SCALANCE SC642-2C
SCALANCE SC642-2C เป็นอุปกรณ์รักษาความปลอดภัยอุตสาหกรรมที่มีพอร์ตคอมโบสองช่องสำหรับการแบ่งส่วนเครือข่าย การป้องกันไฟร์วอลล์ และการสื่อสารแบบ VPN ที่ปลอดภัย
ภาพรวม
| แบรนด์ | ซีเมนส์ |
|---|---|
| รุ่น | 6GK5642-2GS00-2AC2 |
| ประเภทสินค้า | อุปกรณ์รักษาความปลอดภัยเครือข่ายอุตสาหกรรม |
| ฟังก์ชันหลัก | แบ่งส่วนเครือข่ายอุตสาหกรรมด้วยฟังก์ชันไฟร์วอลล์ VPN และการแปลงที่อยู่ |
| แอปพลิเคชันหรือซีรีส์ที่ใช้งานร่วมกันได้ | เซลล์อีเธอร์เน็ตอุตสาหกรรมที่ต้องการการกำหนดเส้นทางอย่างปลอดภัย การเข้าถึงระยะไกล และ SINEMA Remote Connect |
การระบุอย่างแม่นยำ
จับคู่รหัส 6GK5642-2GS00-2AC2 ทีละตัวอักษร และยืนยันชื่อเต็มของอุปกรณ์รักษาความปลอดภัยอุตสาหกรรม SCALANCE SC642-2C ให้ครบถ้วน
การจัดเรียงอินเทอร์เฟซ
ยืนยันแหล่งจ่ายไฟที่ติดตั้งแล้ว พอร์ต การเชื่อมต่อภาคสนาม และอุปกรณ์เสริมที่จำเป็น ก่อนเดินสายสำหรับชิ้นส่วนทดแทน
การตรวจสอบการตั้งค่า
รักษาโครงการวิศวกรรมที่ได้รับการอนุมัติ พารามิเตอร์ของเครือข่าย และข้อมูลแอปพลิเคชันที่ระบบติดตั้งใช้งานอยู่
ภาพรวมสินค้า
SCALANCE SC642-2C เป็นอุปกรณ์รักษาความปลอดภัยอุตสาหกรรมที่มีพอร์ตคอมโบสองช่องสำหรับการแบ่งส่วนเครือข่าย การป้องกันไฟร์วอลล์ และการสื่อสารแบบ VPN ที่ปลอดภัย
ฟังก์ชันการตรวจสอบแบบมีสถานะช่วยปกป้องอุปกรณ์และเซลล์เครือข่ายที่ขอบเขตระหว่างโรงงานกับเครือข่าย
ฟังก์ชันหลัก
ไฟร์วอลล์สำหรับงานอุตสาหกรรม
ฟังก์ชันการตรวจสอบแบบมีสถานะช่วยปกป้องอุปกรณ์และเซลล์เครือข่ายที่ขอบเขตระหว่างโรงงานกับเครือข่าย
การเข้าถึงระยะไกลผ่าน VPN
IPsec และ OpenVPN รองรับการเชื่อมต่อบริการที่ปลอดภัย และรองรับอุโมงค์ IPsec ได้สูงสุด 200 อุโมงค์
พอร์ตคู่แบบยืดหยุ่น
พอร์ตคู่สามารถใช้งานได้ทั้งผ่านสายทองแดงแบบ RJ45 หรือตัวส่งสัญญาณไฟเบอร์แบบ SFP ที่เข้ากันได้
ข้อมูลจำเพาะอย่างเป็นทางการ
| ประเภทสินค้า | SCALANCE SC642-2C |
|---|---|
| พอร์ตเครือข่าย | 2 พอร์ตคู่ |
| ตัวเลือกอินเทอร์เฟซทองแดง | RJ45 |
| ตัวเลือกอินเทอร์เฟซไฟเบอร์ | Sfp |
| ปริมาณข้อมูลที่ไฟร์วอลล์ประมวลผลได้ | สูงสุด 750 เมกะบิตต่อวินาที |
| โปรโตคอล VPN | IPsec และ OpenVPN |
| จำนวนช่องทาง IPsec สูงสุด | 200 |
| การแปลงที่อยู่ | NAT และ NAPT |
| การผสานรวมการเข้าถึงจากระยะไกล | SINEMA Remote Connect |
| การจัดเก็บการกำหนดค่า | การสนับสนุน CLP |
| ตัวเลือกการติดตั้ง | โครงยึดแบบ DIN rail หรือโครงยึดที่เข้ากันได้ |
| รองรับอุตสาหกรรมอีเธอร์เน็ต | ใช่ |
| ฟังก์ชันไฟร์วอลล์ | การตรวจสอบแบบสถานะ |
| การรับรองมาตรฐานความปลอดภัย | IEC 62443-4-2 |
| บทบาทของอุปกรณ์ | เราเตอร์ความปลอดภัย / ไฟร์วอลล์ |
คำถามที่พบบ่อย
สามารถเลือกใช้สื่อทองแดงหรือใยแก้วนำแสงกับรุ่น 6GK5642-2GS00-2AC2 ได้หรือไม่
ใช่ แต่ละพอร์ตแบบคอมโบสามารถใช้ได้ทั้งอินเทอร์เฟซ RJ45 หรือโมดูล SFP ที่เข้ากันได้
วิธีการใช้งาน VPN แบบใดบ้างที่รองรับบนอุปกรณ์ 6GK5642-2GS00-2AC2
อุปกรณ์นี้รองรับ IPsec และ OpenVPN สำหรับการเชื่อมต่อระยะไกลที่มีความปลอดภัย
สามารถกำหนดค่าช่องทาง IPsec ได้กี่ช่องบนอุปกรณ์ 6GK5642-2GS00-2AC2
อุปกรณ์ด้านความปลอดภัยนี้รองรับช่องทาง IPsec ได้สูงสุด 200 ช่อง
ไฟร์วอลล์นี้รองรับการแปลงที่อยู่ (address translation) บนอุปกรณ์ 6GK5642-2GS00-2AC2 หรือไม่
ใช่ ฟังก์ชัน NAT และ NAPT มีให้บริการสำหรับการออกแบบเครือข่ายแบบแยกส่วน
อุปกรณ์นี้สามารถเชื่อมต่อกับ SINEMA Remote Connect โดยอัตโนมัติได้หรือไม่บน 6GK5642-2GS00-2AC2
ใช่ ผลิตภัณฑ์นี้รองรับการผสานรวมกับแพลตฟอร์มการเข้าถึงระยะไกลนั้น
ควรสำรองข้อมูลอะไรบ้างก่อนเปลี่ยนอุปกรณ์ 6GK5642-2GS00-2AC2
ให้ส่งออกกฎของไฟร์วอลล์ พารามิเตอร์ VPN ใบรับรอง ข้อมูลการกำหนดเส้นทาง และที่อยู่เครือข่าย
การตรวจสอบความปลอดภัยข้อใดที่จำเป็นก่อนนำอุปกรณ์รุ่น 6GK5642-2GS00-2AC2 ไปใช้งานจริง
ติดตั้งเฟิร์มแวร์เวอร์ชันล่าสุดที่ได้รับการรับรอง และตรวจสอบให้แน่ใจว่าการเข้าถึงระบบจัดการจำกัดเฉพาะสถานีที่ได้รับอนุญาตเท่านั้น
หมายเหตุเกี่ยวกับความเข้ากันได้และการสั่งซื้อ
รายการตรวจสอบความเข้ากันได้
- ใช้ตัวรับส่งสัญญาณ SFP ที่เข้ากันได้เท่านั้นในพอร์ตแบบคอมโบที่เลือก
- กู้คืนการตั้งค่าไฟร์วอลล์ NAT VPN และใบรับรองจากสำเนาสำรองที่ควบคุมไว้อย่างเหมาะสม
- ยืนยันระดับเฟิร์มแวร์ที่ได้รับการรับรองและนโยบายการเข้าถึงระบบจัดการก่อนเชื่อมต่อเครือข่ายกลับเข้าใช้งานอีกครั้ง