EN



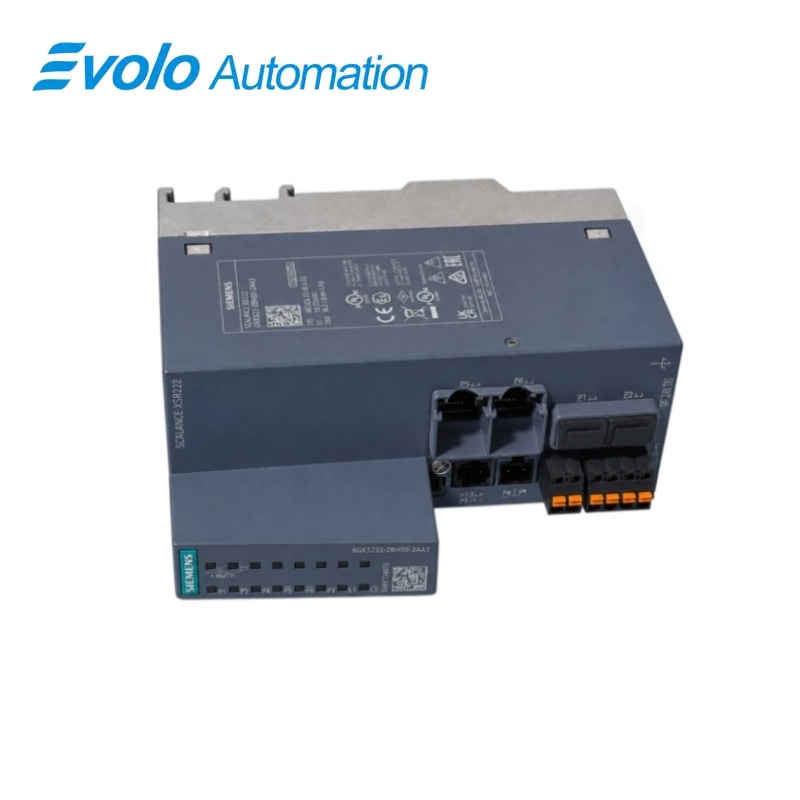
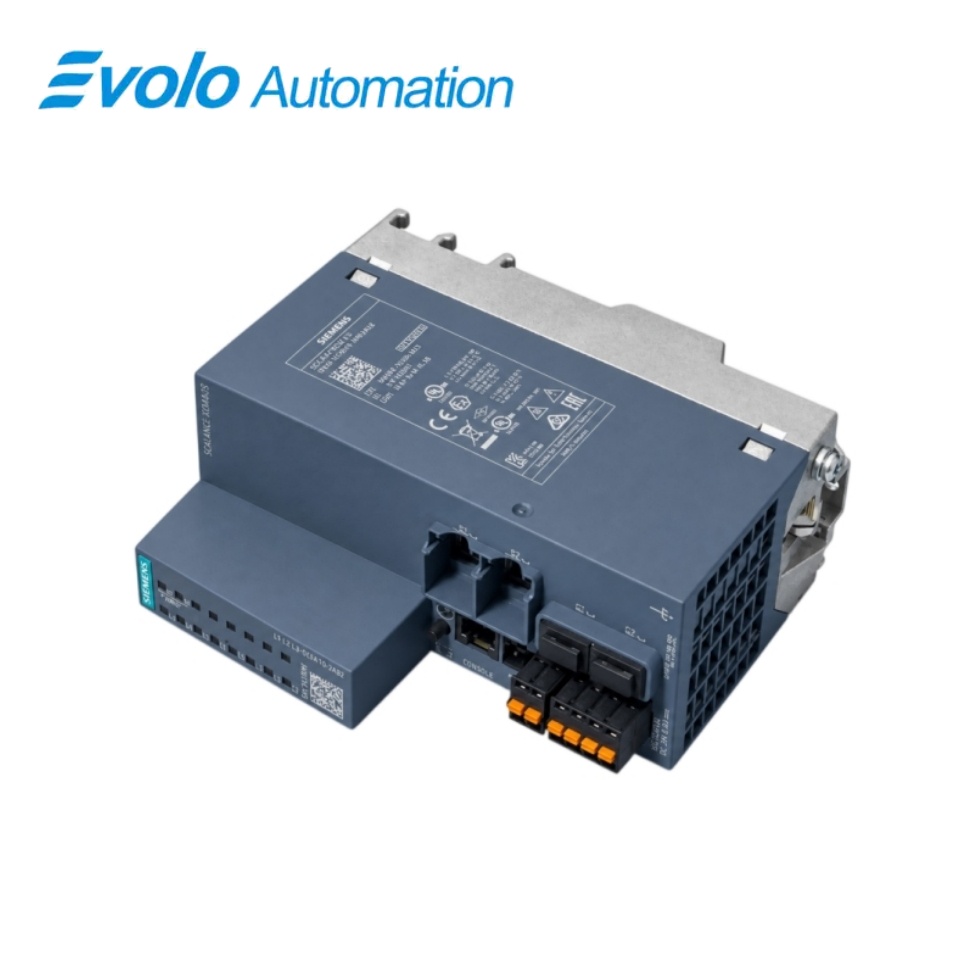
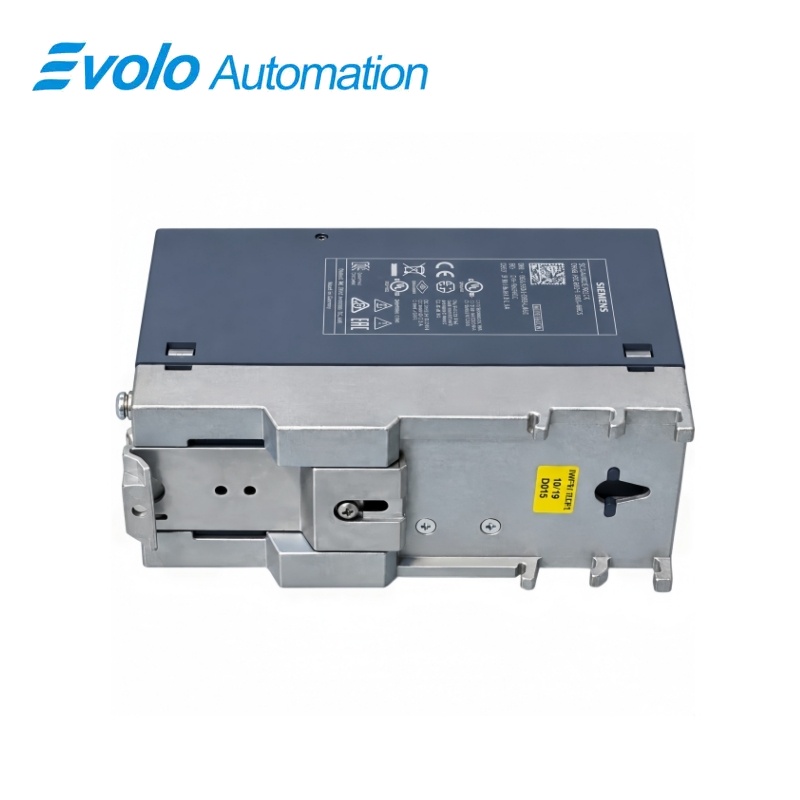
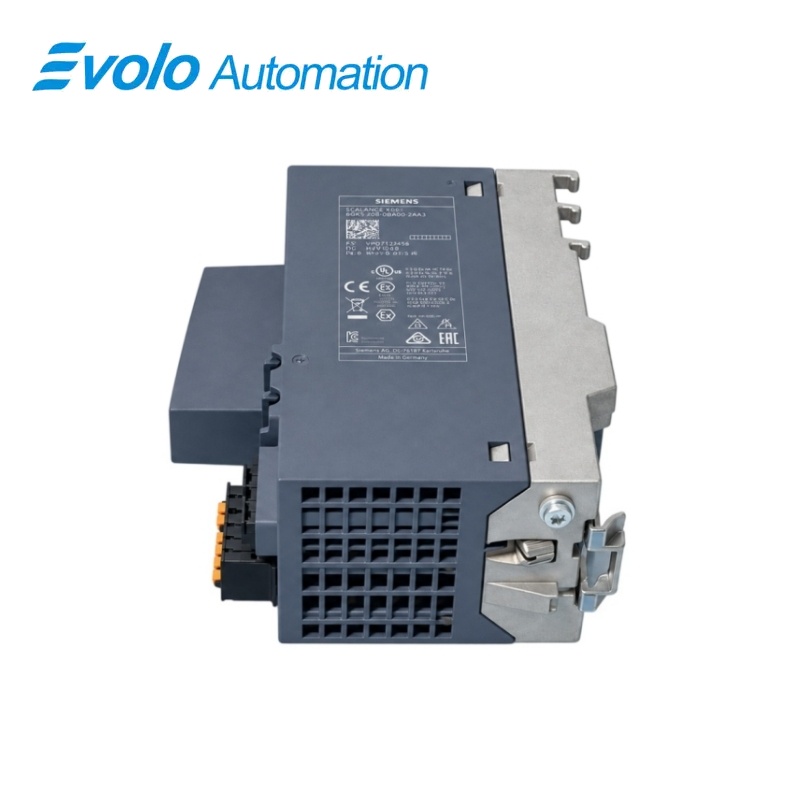
Przemysłowe urządzenie bezpieczeństwa Siemens SCALANCE SC642-2C 6GK5642-2GS00-2AC2
Producent: Siemens
Stan: nowy
Czas realizacji: w magazynie
Pochodzenie: Niemcy
Gwarancja: 12 miesięcy
E-mail: [email protected]
whatsApp: +86-18150117685
- Przegląd
- Przegląd produktu
- Główne funkcje
- Oficjalne specyfikacje
- Często zadawane pytania
- Zgodność i uwagi dotyczące zamówienia
- Najczęściej sprzedawane modele
- Zalecane produkty
Przegląd
SIEMENS · SCALANCE SC-600
6GK5642-2GS00-2AC2 przemysłowe urządzenie zabezpieczające SCALANCE SC642-2C
SCALANCE SC642-2C to przemysłowe urządzenie zabezpieczające z dwoma portami kombinowanymi przeznaczonymi do segmentacji sieci, ochrony zapory ogniowej oraz bezpiecznej komunikacji VPN.
Podsumowanie
| Marka | SIEMENS |
|---|---|
| Model | 6GK5642-2GS00-2AC2 |
| Typ produktu | przemysłowe urządzenie zabezpieczające sieć |
| Podstawowa funkcja | Segmentuje sieci przemysłowe za pomocą funkcji zapory ogniowej, VPN oraz translacji adresów |
| Aplikacja lub seria zgodna | Komórki Ethernetu przemysłowego wymagające bezpiecznego routingu, dostępu zdalnego oraz rozwiązania SINEMA Remote Connect |
Dokładna identyfikacja
Dopasuj kod 6GK5642-2GS00-2AC2 znak po znaku i potwierdź pełną nazwę przemysłowego urządzenia zabezpieczającego SCALANCE SC642-2C.
Układ interfejsu
Przed podłączeniem wymienianej jednostki potwierdź parametry zasilania, porty, połączenia polowe oraz wymagane akcesoria.
Sprawdzenie konfiguracji
Zachowaj zatwierdzony projekt inżynieryjny, parametry sieci oraz dane aplikacyjne używane przez zainstalowany system.
Przegląd produktu
SCALANCE SC642-2C to przemysłowe urządzenie zabezpieczające z dwoma portami kombinowanymi przeznaczonymi do segmentacji sieci, ochrony zapory ogniowej oraz bezpiecznej komunikacji VPN.
Funkcje kontroli stanu chronią urządzenia i komórki sieciowe na granicy sieci fabrycznej.
Główne funkcje
Przemysłowa zapora sieciowa
Funkcje kontroli stanu chronią urządzenia i komórki sieciowe na granicy sieci fabrycznej.
Zdalny dostęp VPN
IPsec i OpenVPN obsługują bezpieczne połączenia usługowe oraz do 200 tuneli IPsec.
Elastyczne porty kombi
Dwa porty kombi mogą być obsługiwane za pomocą łączy miedzianych RJ45 lub zgodnych transceiverów światłowodowych SFP.
Oficjalne specyfikacje
| Typ produktu | SCALANCE SC642-2C |
|---|---|
| Porty sieciowe | 2 porty kombi |
| Opcja interfejsu miedzianego | RJ45 |
| Opcja interfejsu światłowodowego | SFP |
| Przepustowość zapory sieciowej | Do 750 Mbit/s |
| Protokoły VPN | IPsec i OpenVPN |
| Maksymalna liczba tuneli IPsec | 200 |
| Tłumaczenie adresów | NAT i NAPT |
| Integracja dostępu zdalnego | SINEMA Remote Connect |
| Przechowywanie konfiguracji | Wsparcie CLP |
| Opcje montażu | Szyna DIN lub kompatybilna ramka montażowa |
| Obsługa przemysłowej sieci Ethernet | Tak |
| Funkcja zapory ogniowej | Inspekcja stanowa |
| Certyfikacja zgodności ze standardami bezpieczeństwa | IEC 62443-4-2 |
| Rola urządzenia | Router bezpieczeństwa / zapora ogniowa |
Często zadawane pytania
Czy w urządzeniu 6GK5642-2GS00-2AC2 można wybrać medium miedziane lub światłowodowe?
Tak, w każdej pozycji portu kombinowanego można użyć albo interfejsu RJ45, albo kompatybilnego modułu SFP.
Które metody VPN są dostępne w urządzeniu 6GK5642-2GS00-2AC2?
Urządzenie obsługuje IPsec i OpenVPN do bezpiecznych połączeń zdalnych.
Ile tuneli IPsec można skonfigurować w urządzeniu 6GK5642-2GS00-2AC2?
Urządzenie zabezpieczające obsługuje nawet 200 tuneli IPsec.
Czy zapora sieciowa obsługuje tłumaczenie adresów w urządzeniu 6GK5642-2GS00-2AC2?
Tak, funkcje NAT i NAPT są dostępne do projektowania sieci segmentowanych.
Czy urządzenie 6GK5642-2GS00-2AC2 może automatycznie łączyć się z SINEMA Remote Connect?
Tak, produkt obsługuje integrację z tą platformą dostępu zdalnego.
Co należy wykonać kopię zapasową przed wymianą urządzenia 6GK5642-2GS00-2AC2?
Wyeksportuj reguły zapory sieciowej, parametry VPN, certyfikaty, dane trasowania oraz adresowanie sieciowe.
Które sprawdzenie bezpieczeństwa jest niezbędne przed wprowadzeniem urządzenia 6GK5642-2GS00-2AC2 do eksploatacji?
Zainstaluj aktualnie zatwierdzony oprogramowanie układowe i upewnij się, że dostęp administracyjny jest ograniczony do upoważnionych stacji.
Zgodność i uwagi dotyczące zamówienia
Lista kontrolna zgodności
- Używaj wyłącznie zgodnych modułów SFP w wybranych portach kombinowanych.
- Przywróć ustawienia zapory sieciowej, translacji adresów sieciowych (NAT), sieci wirtualnej prywatnej (VPN) oraz certyfikatów z kontrolowanej kopii zapasowej.
- Sprawdź poziom zatwierdzonego oprogramowania układowego oraz zasady dostępu administracyjnego przed ponownym podłączeniem urządzenia do sieci.