EN



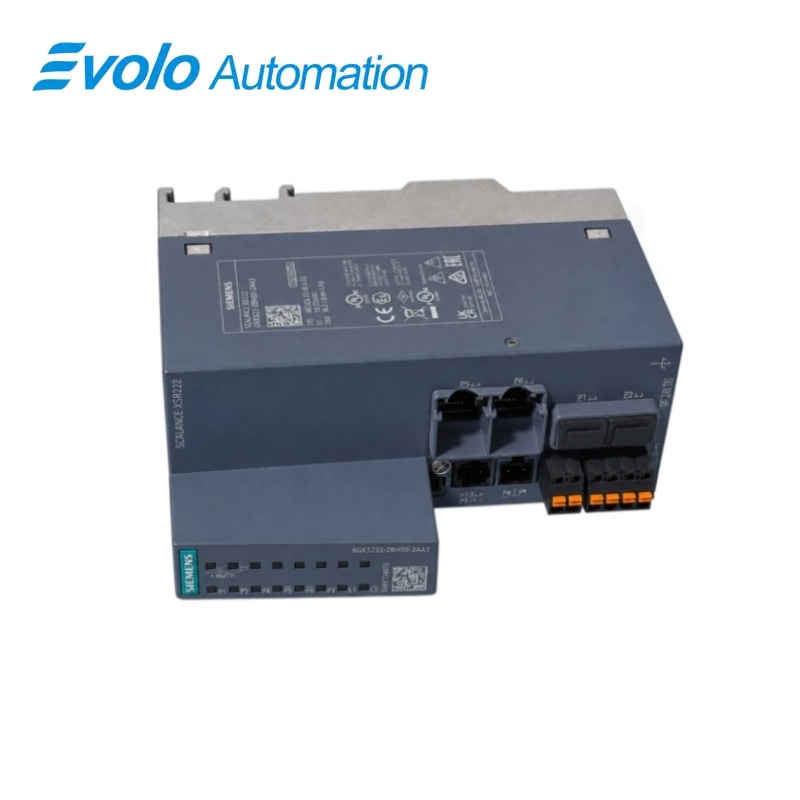
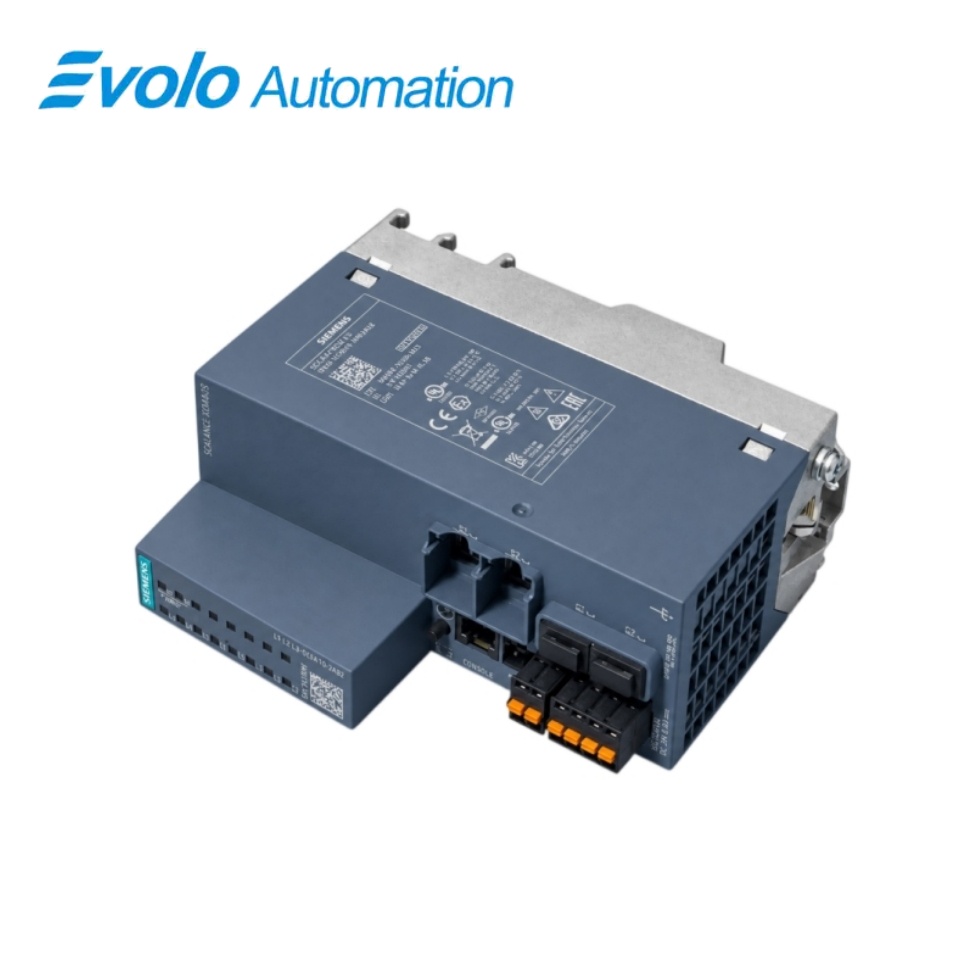
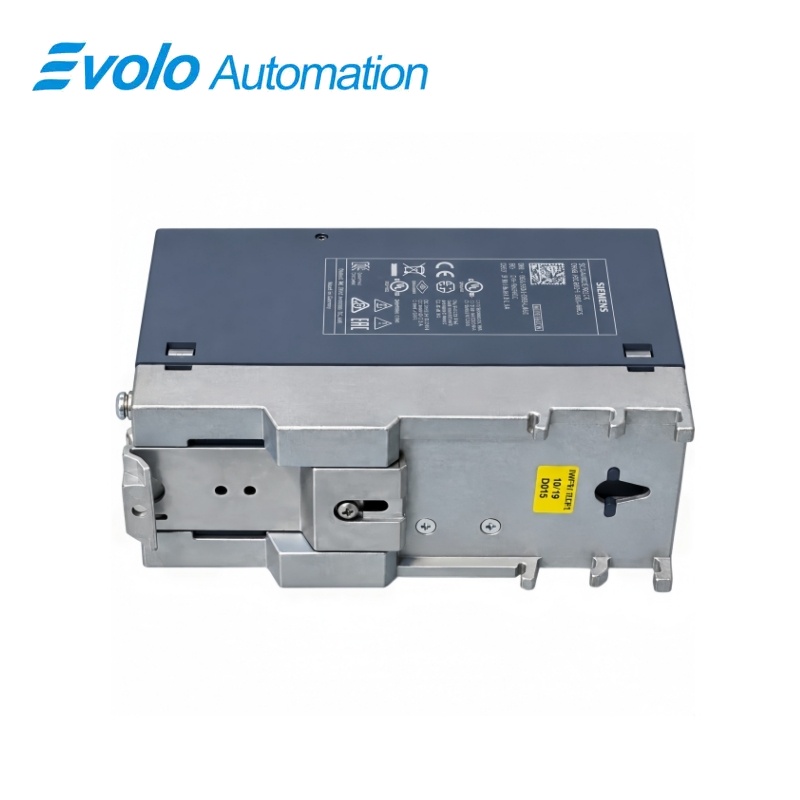
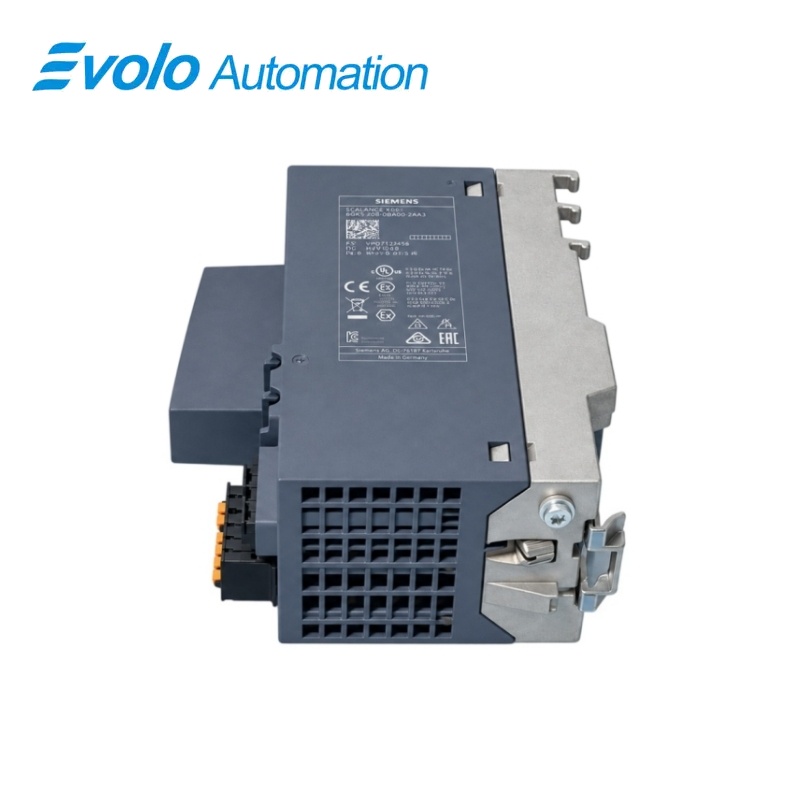
Siemens SCALANCE SC642-2C Industriële sekuriteitsapparaat 6GK5642-2GS00-2AC2
Vervaardiger: Siemens
Toestand: Brand Nuut
Levertyd: Op voorraad
Oorsprong: Duitsland
Waarborg: 12 maande
E-pos: [email protected]
whatsApp: +86-18150117685
- Oorsig
- Produk-oorsig
- Sleutelfunksies
- Amptelike spesifikasies
- Gewilde Vrae
- Verenigbaarheid & bestellingnota's
- Hoogsverkoopmodelle
- Aanbevole produkte
Oorsig
SIEMENS · SCALANCE SC-600
6GK5642-2GS00-2AC2 SCALANCE SC642-2C Industriële Sekuriteitsapparaat
Die SCALANCE SC642-2C is ’n industriële sekuriteitsapparaat met twee kombopoorte vir netwerksegmentasie, vuremuurbeskerming en veilige VPN-kommunikasie.
Op ’n Glansbeeld
| Merk | Siemens |
|---|---|
| Model | 6GK5642-2GS00-2AC2 |
| Produktipe | industriële netwerksekuriteitsapparaat |
| Kernfunksie | Segmenteer industriële netwerke met vuremuur-, VPN- en adresvertaal-funksies |
| Toepassing of Kompatible Reeks | Industriële Ethernet-selle wat veilige routering, afstandtoegang en SINEMA Remote Connect vereis |
Presiese identifikasie
Pas 6GK5642-2GS00-2AC2 karakter vir karakter aan en bevestig die volledige SCALANCE SC642-2C Industriële Sekuriteitsapparaat-benaming.
Koppelvlak-uitreiking
Bevestig die geïnstalleerde voeding, poorte, velkontaktes en vereiste toebehore voor die aansluiting van die vervanging.
Konfigurasie-toets
Behou die goedgekeurde ingenieursprojek, netwerkparameters en toepassingsdata wat deur die geïnstalleerde stelsel gebruik word.
Produk-oorsig
Die SCALANCE SC642-2C is ’n industriële sekuriteitsapparaat met twee kombopoorte vir netwerksegmentasie, vuremuurbeskerming en veilige VPN-kommunikasie.
Stateful inspection-funksies beskerm toestelle en netwerk-selle by die aanleg-netwerk-grens.
Sleutelfunksies
Industriële vuurmuur
Stateful inspection-funksies beskerm toestelle en netwerk-selle by die aanleg-netwerk-grens.
VPN-verre-toegang
IPsec en OpenVPN ondersteun sekure diensverbindings en tot 200 IPsec-tunnels.
Buigsame kombopoeorte
Twee kombopoeorte kan met RJ45-koperkoppeling of versoenbare SFP-vesel-transceivers bedryf word.
Amptelike spesifikasies
| Produktipe | SCALANCE SC642-2C |
|---|---|
| Netwerkpoorten | 2 kombopoeorte |
| Koper-afsluitingsopsie | RJ45 |
| Veer-afsluitingsopsie | Sfp |
| Vuurmuur-deurgangvermoë | Tot 750 Mbit/s |
| VPN-protokolle | IPsec en OpenVPN |
| Maksimum IPsec-tunnele | 200 |
| Adresomsetting | NAT en NAPT |
| Afstand-toegangsintegrasie | SINEMA Remote Connect |
| Konfigurasie-opslag | CLP-ondersteuning |
| Monteeropsies | DIN-spoor of 'n versoenbare monteer-raam |
| Industriële Ethernet-ondersteuning | Ja |
| Vuurmuurfunksie | Toestandsgebaseerde inspeksie |
| Sertifikasie vir sekuriteitsstandaard | IEC 62443-4-2 |
| Toestelrol | Sekuriteitsroeter / vuurmuur |
Gewilde Vrae
Kan koper- en veselmedia op 6GK5642-2GS00-2AC2 gekies word?
Ja, elke kombinasie-poortposisie kan óf sy RJ45-koppelvlak óf ’n versoenbare SFP gebruik.
Watter VPN-metodes is beskikbaar op die 6GK5642-2GS00-2AC2?
Dit ondersteun IPsec en OpenVPN vir veilige afstandverbindings.
Hoeveel IPsec-tunnels kan op die 6GK5642-2GS00-2AC2 gekonfigureer word?
Die sekuriteitsapparaat ondersteun tot 200 IPsec-tunnels.
Ondersteun die vuremuur adresvertaling op die 6GK5642-2GS00-2AC2?
Ja, NAT- en NAPT-funksies is beskikbaar vir gesegmenteerde netwerkontwerpe.
Kan dit outomaties met SINEMA Remote Connect verbind op die 6GK5642-2GS00-2AC2?
Ja, die produk ondersteun integrasie met daardie afstand-toegangplatform.
Wat moet voor die vervanging van die 6GK5642-2GS00-2AC2 gesterf word?
Voer die vuurmuurreëls, VPN-parameters, sertifikate, routeringsdata en netwerkadresering uit.
Watter sekuriteitskontrole is noodsaaklik voor inbedryfstelling van 6GK5642-2GS00-2AC2?
Installeer die huidige goedgekeurde firmware en verseker dat bestuurs-toegang beperk is tot geoutouriseerde stasies.
Verenigbaarheid & bestellingnota's
Verdraaglikheidslys
- Gebruik slegs kompatible SFP-transceivers in die gekose komboportte.
- Herstel vuurmuur-, NAT-, VPN- en sertifikaatinstellings vanaf 'n beheerde rugsteun.
- Bevestig die goedgekeurde firmwarevlak en bestuurs-toegangsbeleid voordat die netwerk weer aangesluit word.