EN



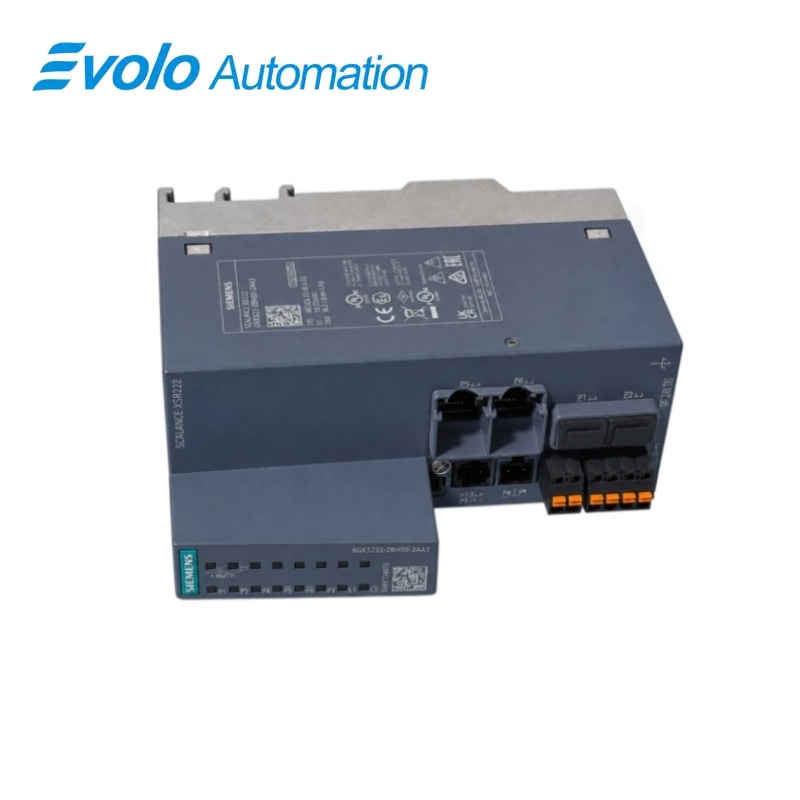
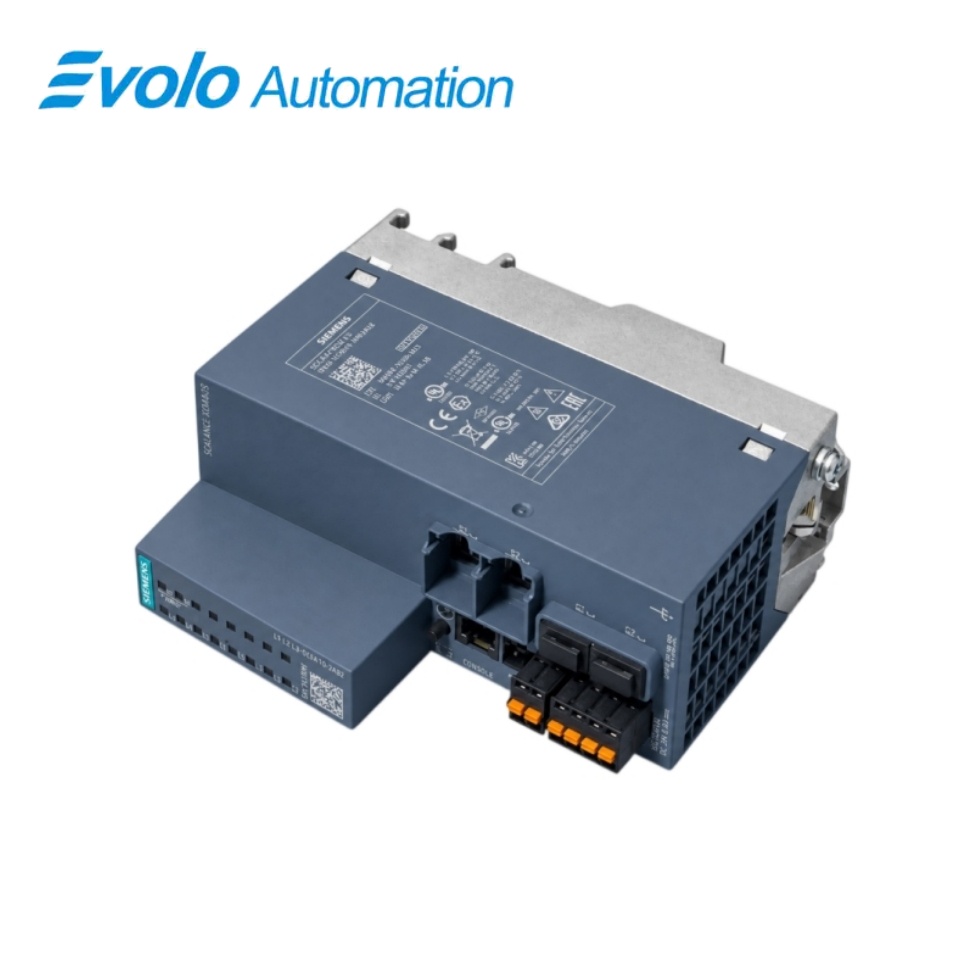
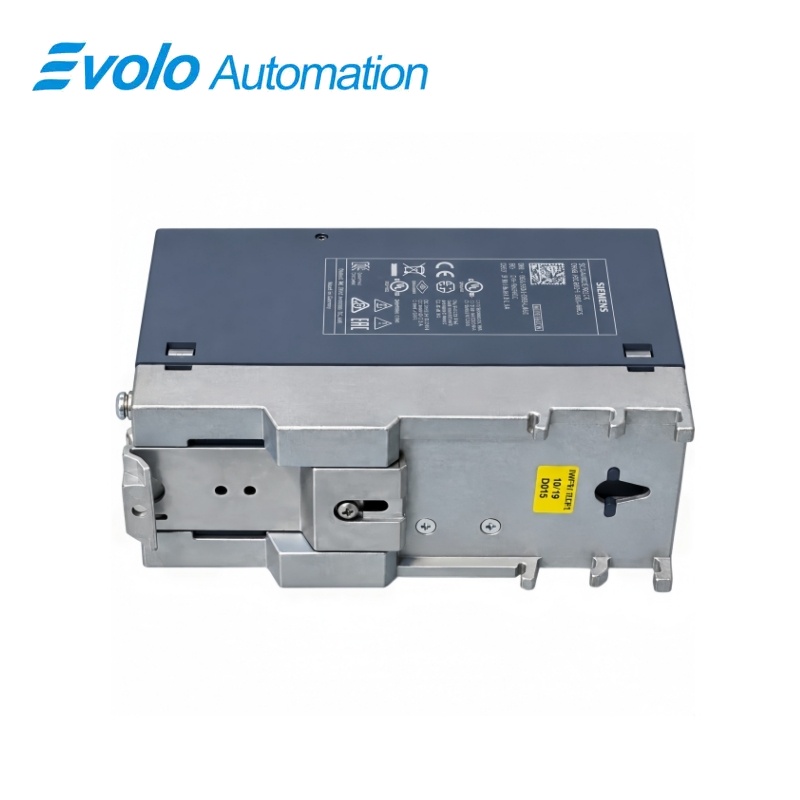
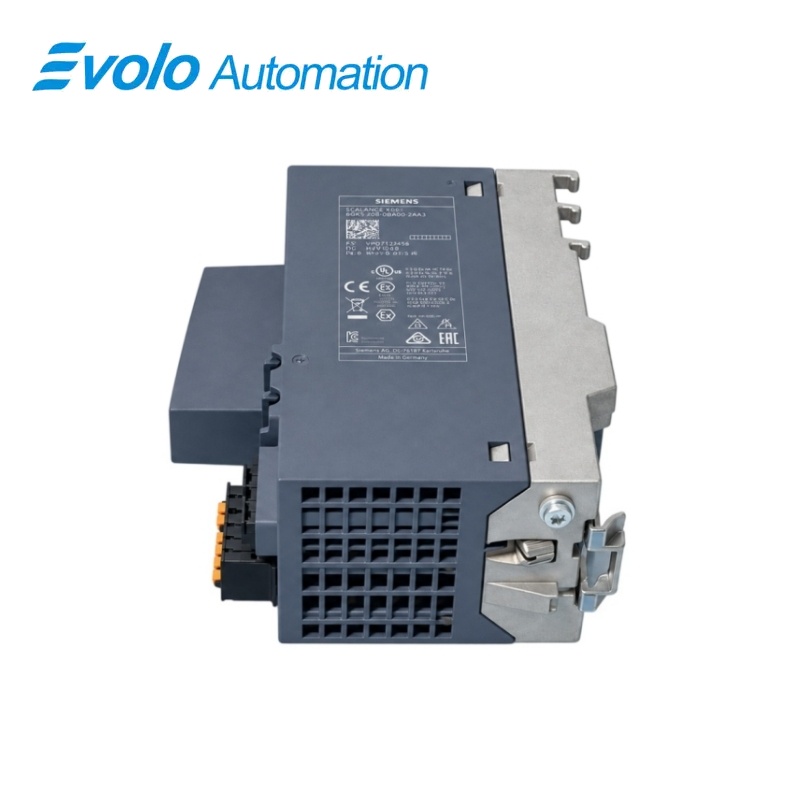
Appareil de sécurité industriel Siemens SCALANCE SC642-2C 6GK5642-2GS00-2AC2
Fabricant : Siemens
État : Neuf
Délai de livraison : En stock
Origine : Allemagne
Garantie : 12 mois
E-mail : [email protected]
whatsApp : +86-18150117685
- Aperçu
- Aperçu du produit
- Fonctions clés
- Spécifications officielles
- Questions fréquemment posées
- Notes de compatibilité et de commande
- Modèles les plus vendus
- Produits recommandés
Aperçu
SIEMENS · SCALANCE SC-600
6GK5642-2GS00-2AC2, appareil industriel de sécurité SCALANCE SC642-2C
L’appareil industriel de sécurité SCALANCE SC642-2C comporte deux ports combinés destinés à la segmentation réseau, à la protection par pare-feu et aux communications VPN sécurisées.
En un coup d’œil
| Marque | Siemens |
|---|---|
| Modèle | 6GK5642-2GS00-2AC2 |
| Type de produit | appareil industriel de sécurité réseau |
| Fonction principale | Segmentation des réseaux industriels avec fonctions de pare-feu, de VPN et de traduction d’adresses |
| Application ou série compatible | Cellules Ethernet industrielles nécessitant un routage sécurisé, un accès à distance et SINEMA Remote Connect |
Identification exacte
Vérifier caractère par caractère la référence 6GK5642-2GS00-2AC2 et confirmer l’appellation complète « appareil industriel de sécurité SCALANCE SC642-2C ».
Disposition des interfaces
Vérifier l’alimentation installée, les ports, les raccordements sur le terrain et les accessoires requis avant de câbler la pièce de rechange.
Vérification de la configuration
Conserver le projet d’ingénierie approuvé, les paramètres réseau et les données applicatives utilisés par le système installé.
Aperçu du produit
L’appareil industriel de sécurité SCALANCE SC642-2C comporte deux ports combinés destinés à la segmentation réseau, à la protection par pare-feu et aux communications VPN sécurisées.
Les fonctions d’inspection étatique protègent les appareils et les cellules réseau à la frontière entre l’usine et le réseau.
Fonctions clés
Pare-feu industriel
Les fonctions d’inspection étatique protègent les appareils et les cellules réseau à la frontière entre l’usine et le réseau.
Accès distant VPN
IPsec et OpenVPN prennent en charge des connexions de service sécurisées ainsi que jusqu’à 200 tunnels IPsec.
Ports combinés flexibles
Deux ports combinés peuvent fonctionner avec des liaisons cuivre RJ45 ou avec des transceivers fibre SFP compatibles.
Spécifications officielles
| Type de produit | SCALANCE SC642-2C |
|---|---|
| Ports réseau | 2 ports combinés |
| Option d’interface en cuivre | RJ45 |
| Option d’interface en fibre | SFP |
| Débit du pare-feu | Jusqu’à 750 Mbit/s |
| Protocoles VPN | IPsec et OpenVPN |
| Nombre maximal de tunnels IPsec | 200 |
| Traduction d’adresses | NAT et NAPT |
| Intégration d’accès à distance | SINEMA Remote Connect |
| Stockage de la configuration | Support CLP |
| Options de fixation | Rail DIN ou cadre de fixation compatible |
| Prise en charge de l’Ethernet industriel | Oui |
| Fonction pare-feu | Inspection dynamique (stateful) |
| Certification selon les normes de sécurité | IEC 62443-4-2 |
| Rôle du dispositif | Routeur de sécurité / pare-feu |
Questions fréquemment posées
Est-il possible de choisir entre support cuivre et support fibre sur le modèle 6GK5642-2GS00-2AC2 ?
Oui, chaque port combiné peut utiliser soit son interface RJ45, soit un module SFP compatible.
Quelles méthodes VPN sont disponibles sur le 6GK5642-2GS00-2AC2 ?
Il prend en charge IPsec et OpenVPN pour des connexions à distance sécurisées.
Combien de tunnels IPsec peuvent être configurés sur le 6GK5642-2GS00-2AC2 ?
L’appliquance de sécurité prend en charge jusqu’à 200 tunnels IPsec.
Le pare-feu prend-il en charge la traduction d’adresses sur le 6GK5642-2GS00-2AC2 ?
Oui, les fonctions NAT et NAPT sont disponibles pour les conceptions de réseaux segmentés.
Peut-il se connecter automatiquement à SINEMA Remote Connect sur le 6GK5642-2GS00-2AC2 ?
Oui, le produit prend en charge l’intégration avec cette plateforme d’accès à distance.
Que faut-il sauvegarder avant de remplacer le 6GK5642-2GS00-2AC2 ?
Exportez les règles du pare-feu, les paramètres VPN, les certificats, les données de routage et les adresses réseau.
Quelle vérification de sécurité est essentielle avant la mise en service du 6GK5642-2GS00-2AC2 ?
Installer le micrologiciel approuvé actuel et vérifier que l’accès à la gestion est restreint aux stations autorisées.
Notes de compatibilité et de commande
Liste de vérification de compatibilité
- Utiliser uniquement des émetteurs-récepteurs SFP compatibles dans les ports combinés sélectionnés.
- Restaurer les paramètres pare-feu, NAT, VPN et certificats à partir d’une sauvegarde contrôlée.
- Valider le niveau de micrologiciel approuvé et la politique d’accès à la gestion avant de reconnecter le réseau.