EN



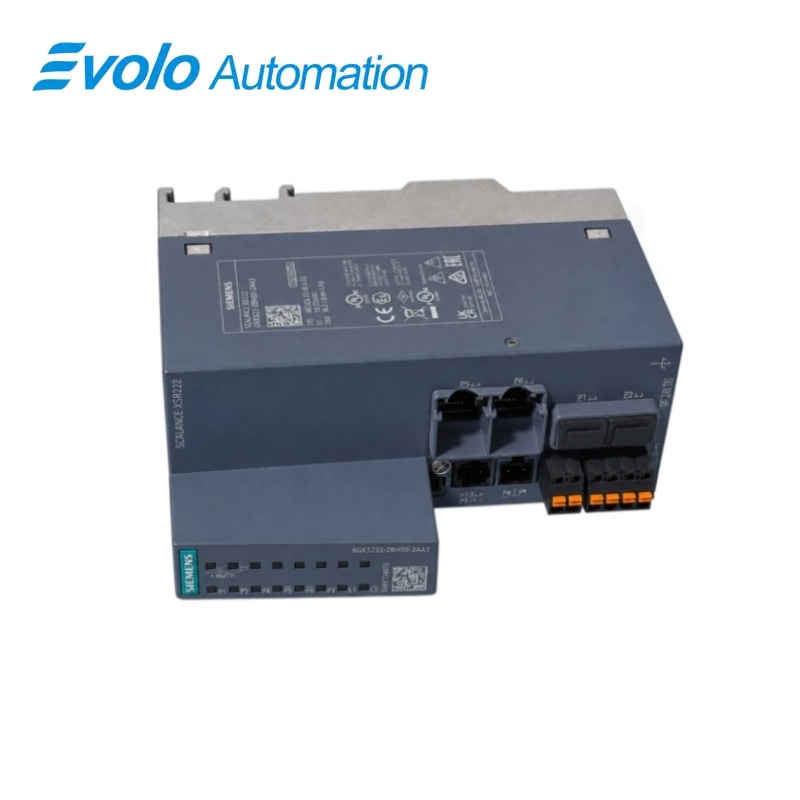
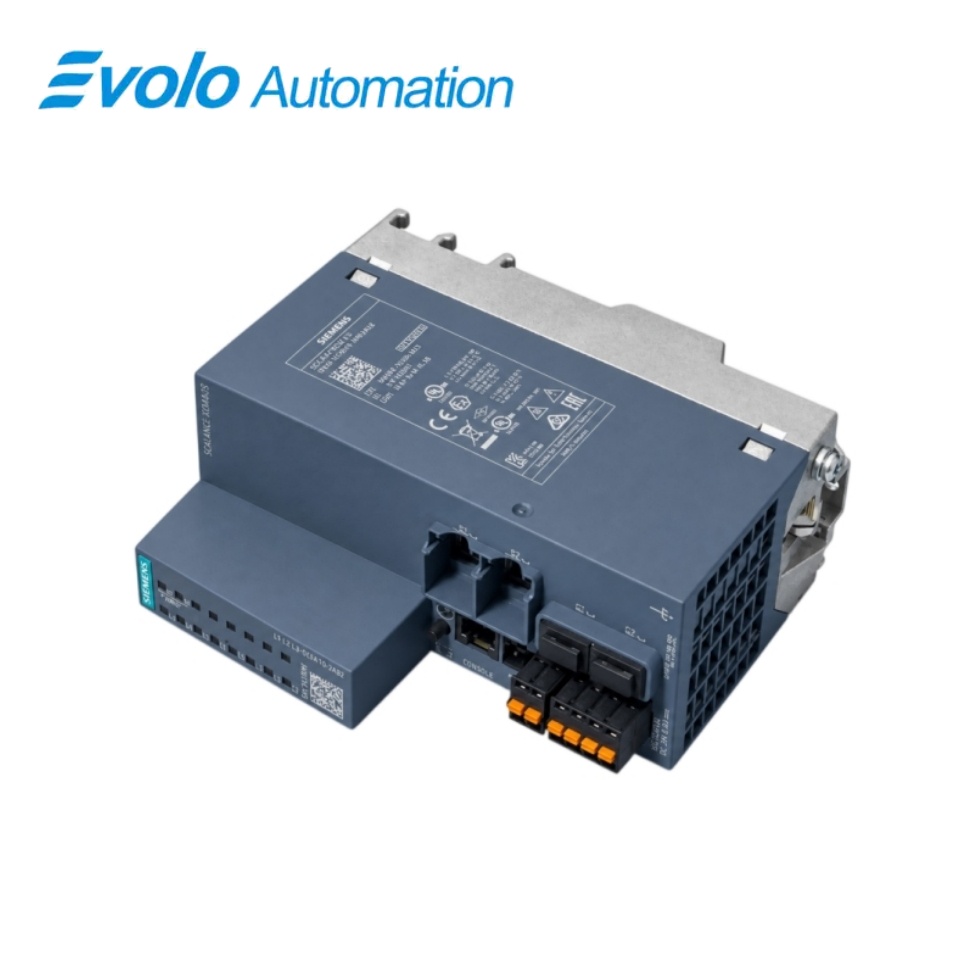
Siemens SCALANCE SC642-2C industriell säkerhetsenhet 6GK5642-2GS00-2AC2
Tillverkare: Siemens
Skick: helt ny
Leveranstid: på lager
Ursprung: Tyskland
Garanti: 12 månader
E-post: [email protected]
whatsApp: +86-18150117685
- Översikt
- Produktöversikt
- Nyckelfunktioner
- Officiella specifikationer
- Vanliga frågor
- Kompatibilitet och beställningsnoteringar
- Bäst säljande modeller
- Rekommenderade produkter
Översikt
SIEMENS · SCALANCE SC-600
6GK5642-2GS00-2AC2 SCALANCE SC642-2C industriell säkerhetsanläggning
SCALANCE SC642-2C är en industriell säkerhetsanläggning med två kombinationsportar för nätverkssegmentering, brandväggsbeskydd och säkra VPN-kommunikationer.
Översikt
| Varumärke | Siemens |
|---|---|
| Modell | 6GK5642-2GS00-2AC2 |
| Produkttyp | industriell nätverkssäkerhetsanläggning |
| Huvudsaklig funktion | Segmenterar industrinätverk med brandvägg, VPN och adressöversättningsfunktioner |
| Applikation eller kompatibel serie | Industriella Ethernet-cellerna kräver säker routning, fjärråtkomst och SINEMA Remote Connect |
Exakt identifiering
Jämför 6GK5642-2GS00-2AC2 tecken för tecken och bekräfta den fullständiga benämningen SCALANCE SC642-2C Industrial Security Appliance.
Gränssnittsanordning
Bekräfta den installerade strömförsörjningen, portarna, feldanslutningarna och de nödvändiga tillbehören innan du ansluter utbytningsenheten.
Konfigurationskontroll
Behåll det godkända ingenjörsprojektet, nätverksparametrarna och programdata som används av det installerade systemet.
Produktöversikt
SCALANCE SC642-2C är en industriell säkerhetsanläggning med två kombinationsportar för nätverkssegmentering, brandväggsbeskydd och säkra VPN-kommunikationer.
Tillståndskontrollfunktioner skyddar enheter och nätverksceller vid gränsen mellan fabriksnätverk och externa nätverk.
Nyckelfunktioner
Industriell brandvägg
Tillståndskontrollfunktioner skyddar enheter och nätverksceller vid gränsen mellan fabriksnätverk och externa nätverk.
VPN-fjärråtkomst
IPsec och OpenVPN stödjer säkra tjänstanslutningar och upp till 200 IPsec-tunnlar.
Flexibla kombinationsportar
Två kombinationsportar kan drivas med RJ45-kopparlänkar eller kompatibla SFP-glasfibertransceivers.
Officiella specifikationer
| Produkttyp | SCALANCE SC642-2C |
|---|---|
| Nätverksportar | 2 kombinationsportar |
| Koppargränssnittsalternativ | RJ45 |
| Glasfibergränssnittsalternativ | SFP |
| Brandväggsdataflöde | Upp till 750 Mbit/s |
| VPN-protokoll | IPsec och OpenVPN |
| Maximalt antal IPsec-tunnlar | 200 |
| Adressöversättning | NAT och NAPT |
| Integration för fjärråtkomst | SINEMA Remote Connect |
| Konfigurationslagring | CLP-stöd |
| Monteringsalternativ | DIN-skinne eller kompatibel monteringsram |
| Industriell Ethernet-anslutning | Ja |
| Brandväggsfunktion | Tillståndskänslig inspektion |
| Certifiering enligt säkerhetsstandard | IEC 62443-4-2 |
| Enhetsroll | Säkerhetsrouter/brandvägg |
Vanliga frågor
Kan koppar- och fibermedia väljas på 6GK5642-2GS00-2AC2?
Ja, varje komboportsposition kan använda antingen dess RJ45-gränssnitt eller en kompatibel SFP.
Vilka VPN-metoder är tillgängliga på 6GK5642-2GS00-2AC2?
Den stödjer IPsec och OpenVPN för säkrade fjärranslutningar.
Hur många IPsec-tunnlar kan konfigureras på 6GK5642-2GS00-2AC2?
Säkerhetsanläggningen stödjer upp till 200 IPsec-tunnlar.
Stödjer brandväggen adressöversättning på 6GK5642-2GS00-2AC2?
Ja, NAT- och NAPT-funktioner är tillgängliga för segmenterade nätverksdesigner.
Kan den ansluta automatiskt till SINEMA Remote Connect på 6GK5642-2GS00-2AC2?
Ja, produkten stödjer integration med den fjärråtkomstplattformen.
Vad ska säkerhetskopieras innan 6GK5642-2GS00-2AC2 ersätts?
Exportera brandväggsreglerna, VPN-parametrarna, certifikaten, routningsdata och nätverksadresseringen.
Vilken säkerhetskontroll är obligatorisk innan 6GK5642-2GS00-2AC2 tas i drift?
Installera aktuell godkänd firmware och verifiera att hanteringstillträdet är begränsat till auktoriserade stationer.
Kompatibilitet och beställningsnoteringar
Kompatibilitetskontrolllista
- Använd endast kompatibla SFP-transceivers i de valda kombinationsportarna.
- Återställ brandväggs-, NAT-, VPN- och certifikatinställningarna från en kontrollerad säkerhetskopia.
- Verifiera den godkända firmwarenivån och policy för hanteringstillträde innan nätverket återansluts.